امنیت نرمافزار پشتیبانگیری؛ نفوذ به بهروزرسانی AOMEI
امنیت نرمافزار پشتیبانگیری AOMEI زیر سؤال رفت؛ مهاجمان با دستکاری موقت سرورهای بهروزرسانی، بکدور را به کاربران ویندوز رساندند.
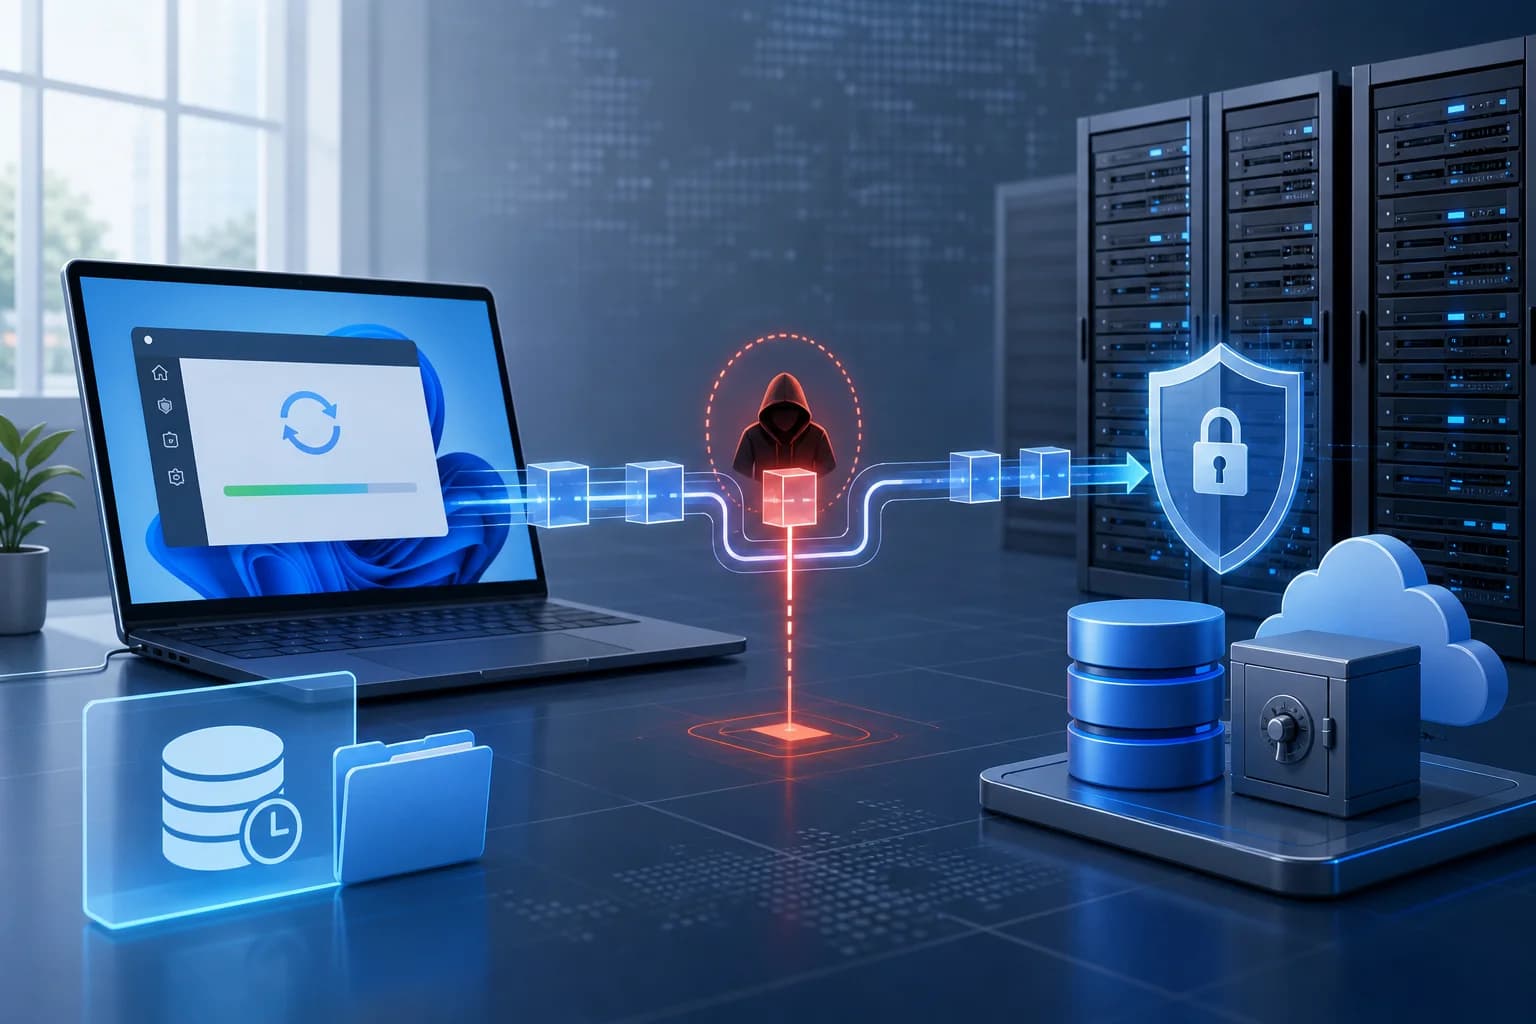
امنیت نرمافزار پشتیبانگیری AOMEI Backupper پس از دستکاری سرورهای بهروزرسانی این شرکت هدف حمله قرار گرفت. مهاجمان فایلهایی را که این ابزار پشتیبانگیری ویندوز از سرورهای رسمی دریافت میکرد تغییر دادند تا یک بکدور اجرا شود.
این دستکاریها بهصورت تکراری و در بازههای کوتاه پنج تا ۱۰ دقیقهای انجام شده است. فعالیت مهاجمان از ماه مه تا ژوئیه ۲۰۲۶ ادامه داشته و هر کاربری که در یکی از این بازهها بررسی بهروزرسانی را انجام میداد، در معرض دریافت فایل آلوده قرار میگرفت.
برنامه AOMEI Backupper در جریان بررسی آپدیت، نسخه دستکاریشده را دانلود و اجرا میکرد. بنابراین مسیر رسمی بهروزرسانی نرمافزار، به کانالی برای رساندن بکدور به سامانههای ویندوزی تبدیل شده است.
گوگل Threat Intelligence Group، Mandiant و تیم تحلیل تهدید ManageEngine این رخداد را بررسی کردهاند. این مورد، ریسک اتکا به زنجیره بهروزرسانی نرمافزار را برای سازمانهایی که از ابزارهای پشتیبانگیری استفاده میکنند برجسته میکند؛ برای نمونه، حمله زنجیره تأمین به ConnectWise نیز چنین تهدیدی را نشان میدهد.
منبع: The Hacker News
پروژهای در این زمینه دارید؟
مشاورهی اولیه و برآورد هزینه رایگان است.