امنیت مایکروسافت ۳۶۵؛ حمله زنجیره تأمین به ConnectWise
حمله زنجیره تأمین به سرویس پشتیبانگیری ConnectWise، دسترسی غیرمجاز به مستأجرهای مایکروسافت ۳۶۵ را ممکن کرده است.
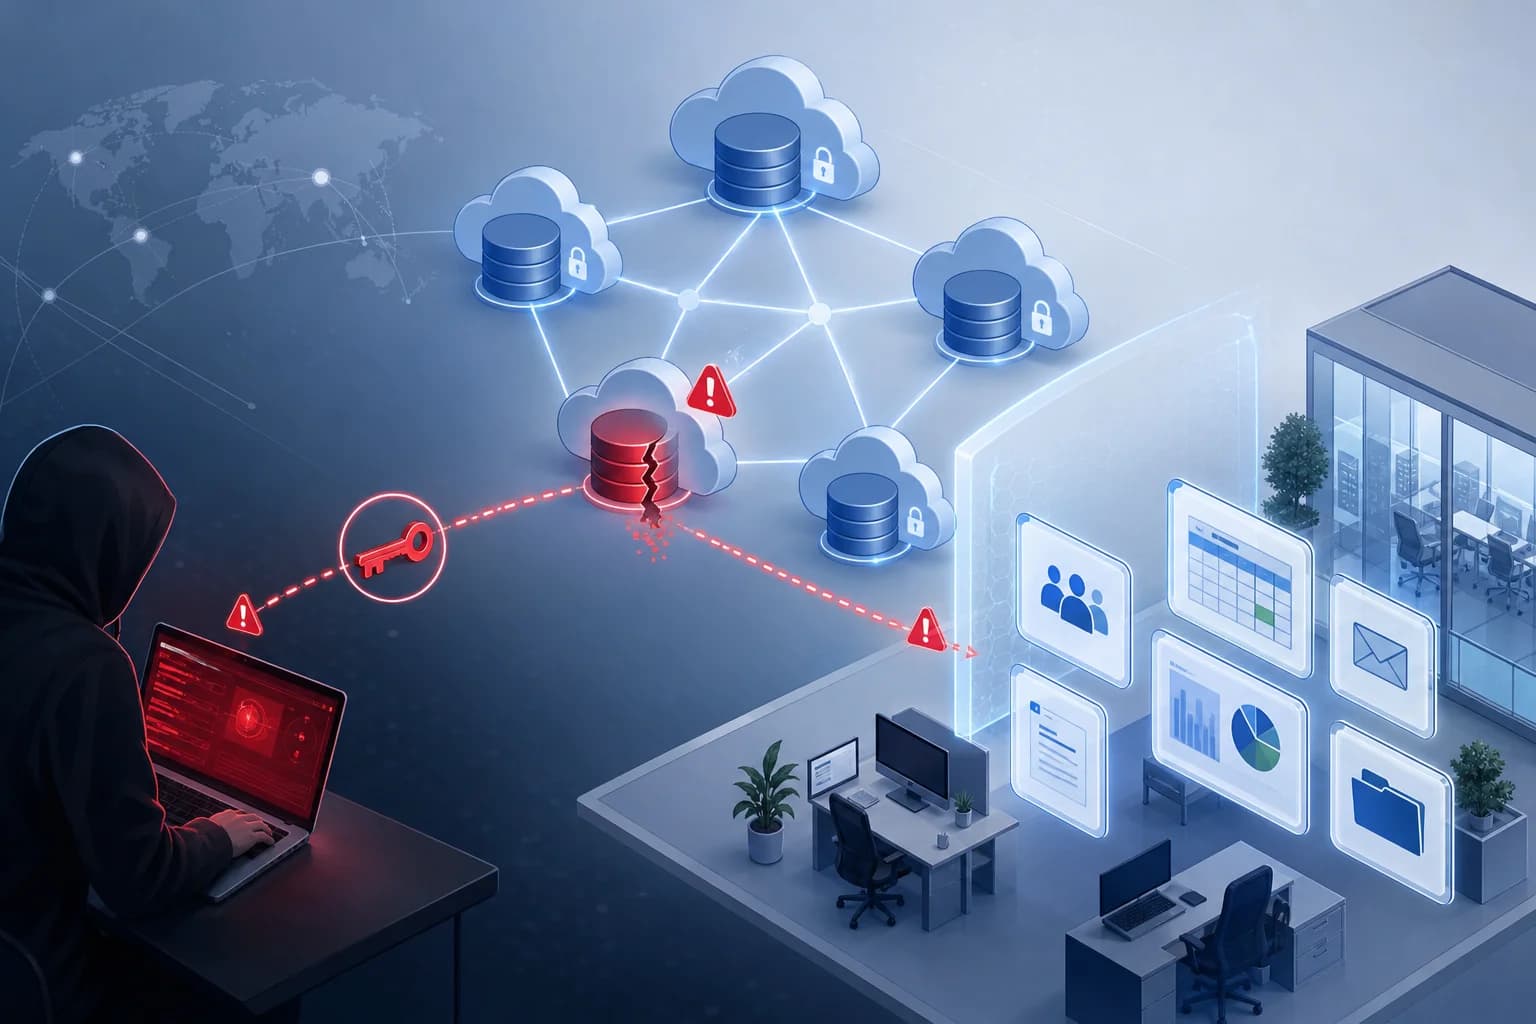
امنیت مایکروسافت ۳۶۵ در پی حمله زنجیره تأمین به ConnectWise با چالش تازهای روبهرو شده است. مهاجمان با دسترسی به هویتهای اپلیکیشن سرویس Cloud Backup این شرکت، به مستأجرهای Microsoft 365 نفوذ کردهاند؛ ConnectWise نیز دسترسی مشتریان به این سرویس را موقتاً قطع کرده است.
گزارشها از ۱۵ اکتبر آغاز شد و Huntress دستکم ۱۶۲ مستأجر آلوده را در محیط خود شناسایی کرد. مایکروسافت نیز تلاشهای احراز هویت غیرمجاز از آدرس IP مشخصی را تأیید کرده است. به گفته ConnectWise، فعلاً نشانهای از دسترسی به آرشیوهای پشتیبان وجود ندارد و این آرشیوها پس از بازگشت سرویس در دسترس خواهند بود.
مهاجم ظاهراً با استفاده از راز اپلیکیشن پشتیبانگیری، مستقیماً به Microsoft 365 وارد شده و از مجوزهای از پیش اعطاشده بهره برده است. چون این ورودها مبتنی بر اپلیکیشن بودهاند، احراز هویت چندمرحلهای کاربران مانع آنها نشده است. این دسترسی میتوانست خواندن و نوشتن ایمیلها، فایلهای OneDrive و SharePoint و گفتوگوهای Teams را ممکن کند.
Huntress در نزدیک به ۵۰ مستأجر مشاهده کرد که برخی اپلیکیشنها به خود نقشهایی مانند Exchange Administrator دادهاند؛ در یک مورد نیز نقش Global Administrator و اعتبارنامههای تازه ثبت شده است. مدیران کسبوکارها باید ورودهای service principal، تغییرات اعتبارنامه اپلیکیشنها، مجوزهای OAuth و فعالیت Microsoft Graph را بررسی کنند؛ جزئیات بیشتر درباره نفوذ پیشین به مایکروسافت ۳۶۵ نیز میتواند مفید باشد.
منبع: BleepingComputer
پروژهای در این زمینه دارید؟
مشاورهی اولیه و برآورد هزینه رایگان است.