گیتهاب AI Scan برای پولریکوئستها عمومی شد
گیتهاب AI Scan برای بررسی خودکار تغییرات پولریکوئستها عمومی شد و آسیبپذیریهای خارج از پوشش CodeQL را شناسایی میکند.
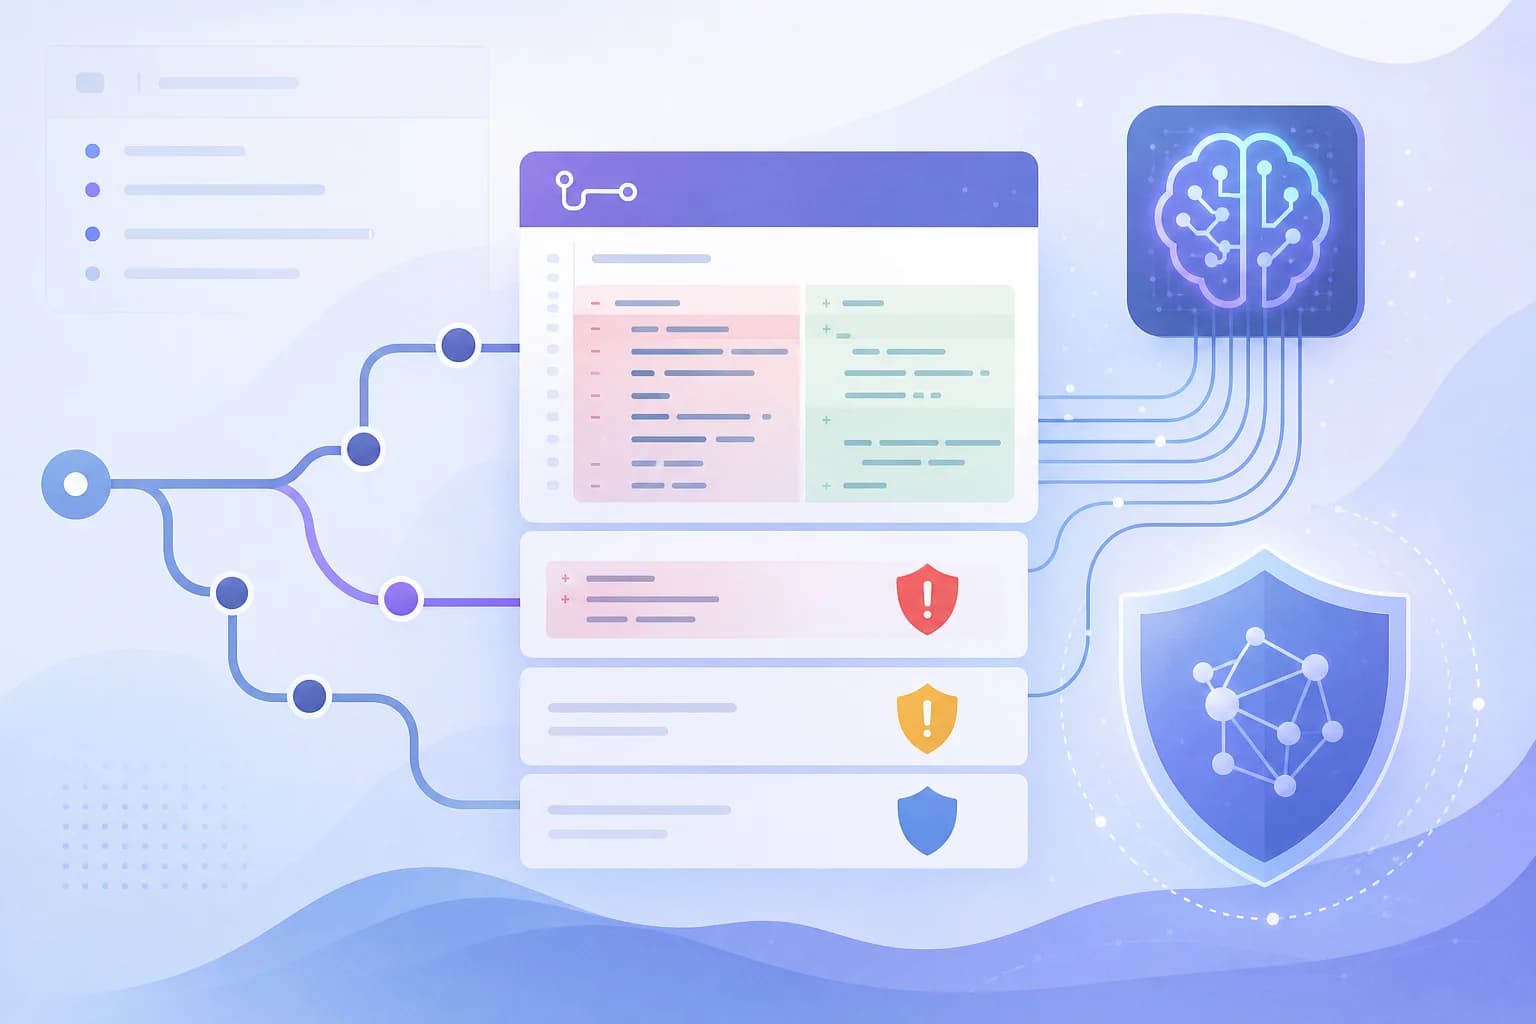
گیتهاب AI Scan برای پولریکوئستها بهصورت عمومی در دسترس قرار گرفت. این قابلیت در کنار CodeQL کار میکند و تغییرات پولریکوئست را برای یافتن آسیبپذیریهایی بررسی میکند که CodeQL فعلاً از زبان یا فریمورک آنها پشتیبانی نمیکند.
دامنه پشتیبانی AI Scan شامل PHP، شل و Bash، پیکربندی Terraform با HCL، Dockerfile، JSP در جاوا و Blazor در #C است. با فعال بودن code scanning و تنظیم مؤثر AI Scan مخزن، بررسی بهشکل خودکار روی پولریکوئستها اجرا میشود.
یافتهها در تبهای Conversation و Files changed، کنار نتایج CodeQL نمایش داده میشوند و برچسب «AI» دارند. هر هشدار میتواند توضیح ریسک امنیتی و یک پیشنهاد برای اصلاح خودکار ارائه کند؛ بنابراین تیمهای توسعه میتوانند پوشش بررسی تغییرات را در فناوریهای بیشتری گسترش دهند.
هشدارهای AI Scan جنبه پیشنهادی دارند، بررسی کد را ناموفق نمیکنند و با الزامهای ruleset مانع ادغام پولریکوئست نمیشوند. این قابلیت برای پولریکوئستهای فورکها یا Dependabot اجرا نمیشود. استفاده از آن در مخزنهای عمومی آزاد است، اما مخزنهای خصوصی و داخلی سازمانی به GitHub Code Security یا GitHub Advanced Security نیاز دارند.
AI Scan از اعتبارهای Code Security AI استفاده میکند؛ میزان مصرف در بخش «AI usage» صورتحساب و مجوزهای سازمانی نمایش داده میشود و امکان تعیین بودجه در سطح SKU نیز وجود دارد. برای استفاده از این قابلیت، مجوز GitHub Copilot لازم نیست.
منبع: GitHub Changelog
پروژهای در این زمینه دارید؟
مشاورهی اولیه و برآورد هزینه رایگان است.