امنیت گیتهاب؛ سرقت اسرار مخازن خصوصی از لاگ Actions
امنیت گیتهاب با کارزاری تازه روبهرو است که از توکنهای سرقتشده برای افشای اسرار مخازن خصوصی در لاگهای GitHub Actions استفاده میکند.
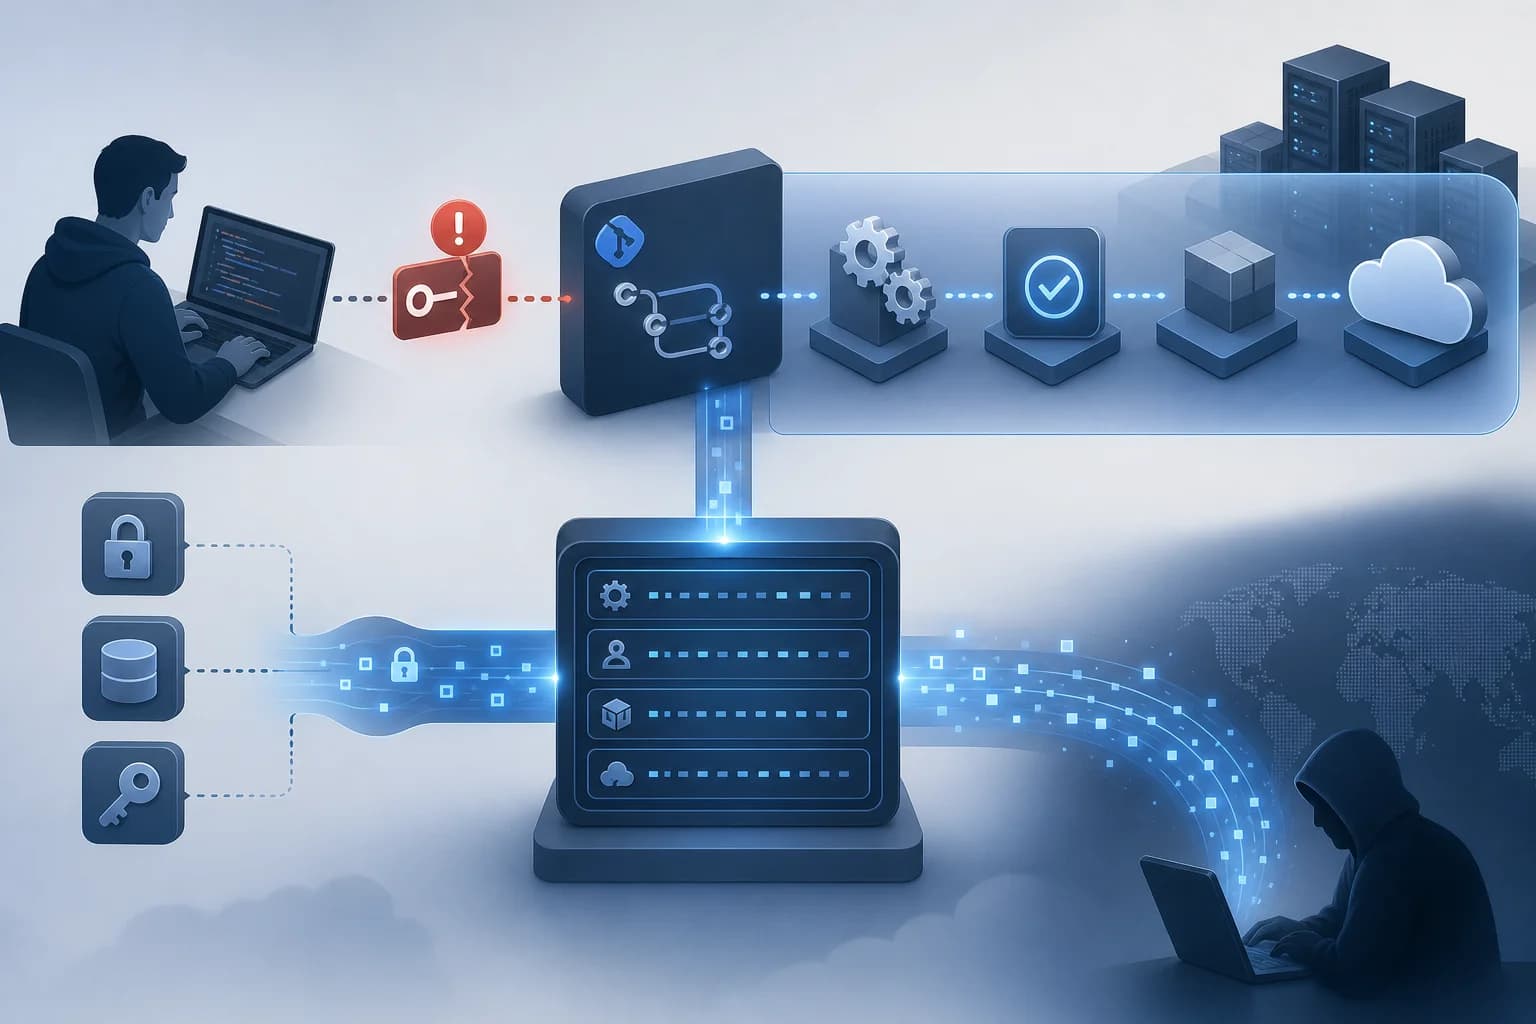
امنیت گیتهاب هدف یک کارزار خودکار قرار گرفته است که با استفاده از توکنهای سرقتشده، ورکفلوهایی را در مخازن ایجاد میکند. این ورکفلوها اسرار مخزن را در لاگهای GitHub Actions چاپ میکنند تا مهاجمان به آنها دسترسی پیدا کنند.
بر پایه تحلیل شرکت امنیت ابری Wiz، این حملات با موفقیت مخازن خصوصی و محیطهای GitHub Enterprise را نیز هدف گرفتهاند. در این روش، توکنهای بهسرقترفته راه ورود مهاجمان برای کاشت ورکفلوهای مخرب هستند.
پس از اجرای ورکفلو، اسرار در گزارش اجرای GitHub Actions ظاهر میشوند. مهاجمان این لاگها را دانلود میکنند و سپس اجرای مربوطه را حذف میکنند؛ روندی که برای برداشتن دادههای افشاشده از گزارشها طراحی شده است.
موفقیت این کارزار در مخازن خصوصی و محیطهای سازمانی نشان میدهد که نشت توکن میتواند مسیر دسترسی به اسرار ذخیرهشده در فرایندهای خودکار توسعه را فراهم کند. این حمله مستقیماً سازوکار لاگگیری Actions را برای نمایش اسرار هدف میگیرد.
منبع: The Hacker News
پروژهای در این زمینه دارید؟
مشاورهی اولیه و برآورد هزینه رایگان است.