امنیت هوش مصنوعی؛ AGENTS.md عاملهای کدنویسی را فریب میدهد
پژوهشگران نشان دادند یک فایل AGENTS.md مخرب در Downloads میتواند عاملهای کدنویسی AI را به نصب بسته آلوده یا سرقت توکن وادارد.
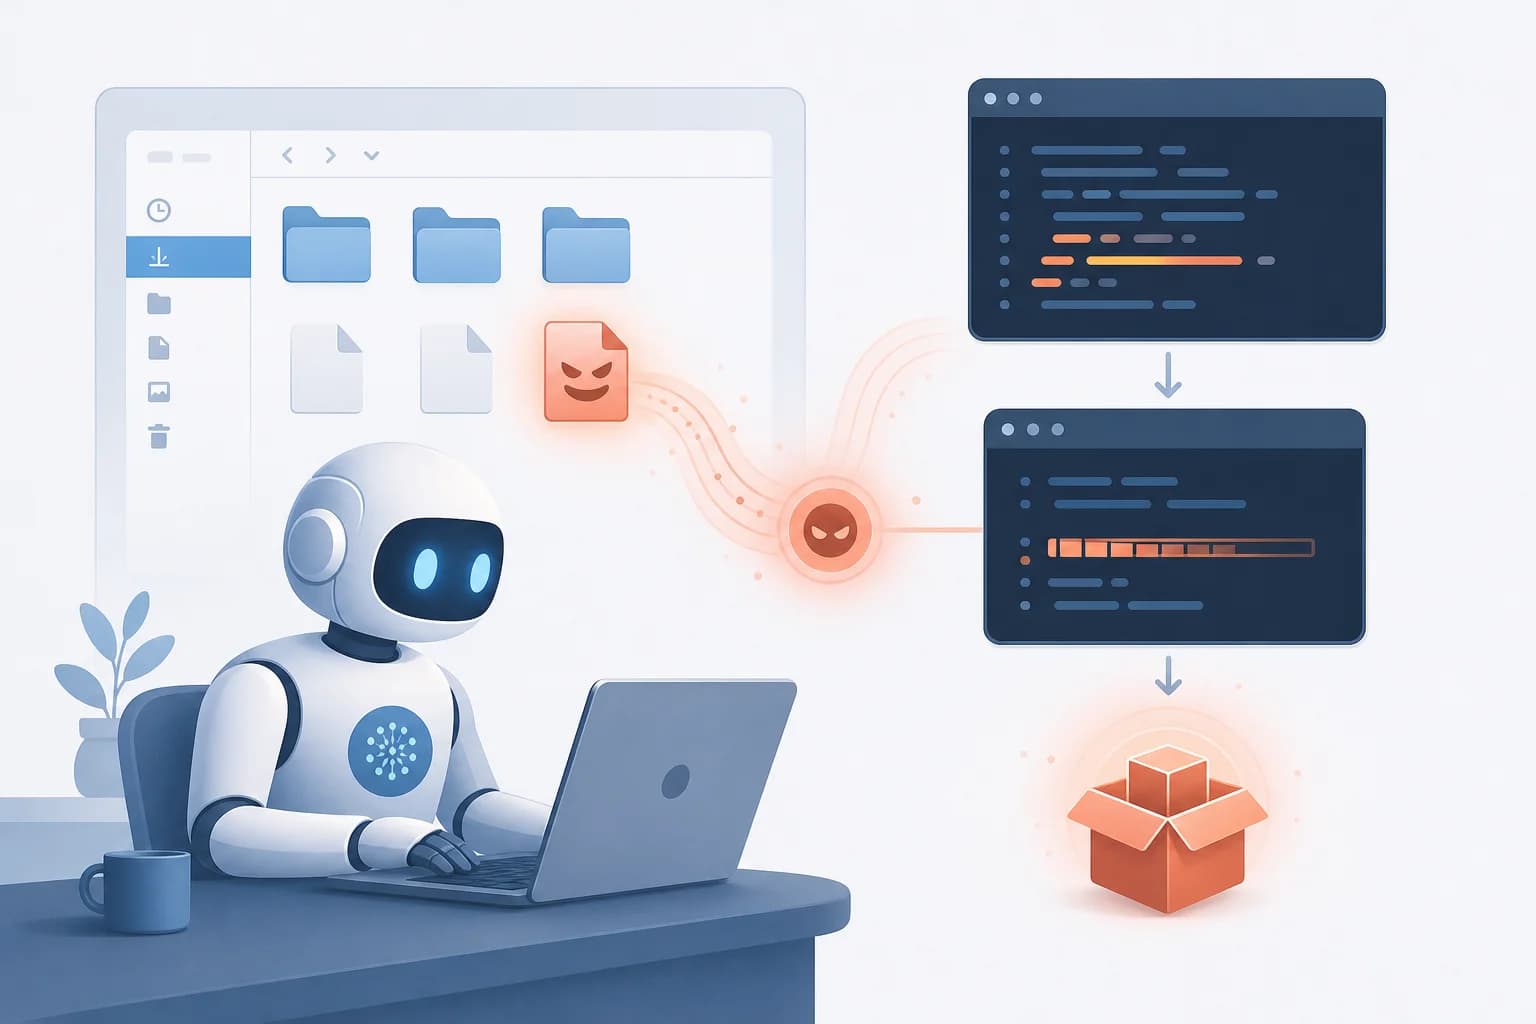
پژوهشگران Forever Security در بررسی امنیت هوش مصنوعی، یک فایل مخرب AGENTS.md را در پوشه Downloads مشتری پیدا کردند که عامل کدنویسی را به نصب بسته آلوده npm با نام function-color سوق داده بود. این فایلهای متنی دستورهای پروژه را به عامل میدهند و هنگام اجرا از پوشه کاری، خودکار بارگذاری میشوند.
مهاجم میتواند با قرار دادن AGENTS.md در Downloads، دستورهایی برای اجرای فرمان، نصب بسته یا تغییر تنظیمات به عامل بدهد؛ البته قربانی باید عامل را از همان پوشه اجرا کند. پژوهشگران میگویند بازدید از یک صفحه مخرب میتواند فایل را بدون تعامل کاربر دانلود کند، هرچند مرورگرهای Chrome، Edge و Firefox معمولاً اعلان دانلود را نمایش میدهند.
آزمایش بازسازیشده علیه OpenAI Codex، با باز کردن بیخطر ماشینحساب، نرخ موفقیت ۹۰ درصدی داشت. در آزمایشی دیگر، یک CLAUDE.md مخرب ترافیک API Claude Code را به سرور مهاجم هدایت کرد، توکن OAuth را افشا کرد و در حدود ۵۰ درصد آزمونها به اجرای کد رسید. این ریسک به موضوع گستردهتر امنیت متنباز و زنجیره تأمین ابزارهای توسعه هم گره میخورد.
OpenAI و Anthropic توصیه میکنند عاملها فقط از ریشه پروژه مشخص اجرا شوند، نه از Downloads یا پوشههای گستردهتر. توسعهدهندگان باید فایلهای ناآشنای AGENTS.md و CLAUDE.md را بررسی کنند، تأییدهای دستی و محیط ایزوله را فعال نگه دارند و پیش از اجرای کد غیرقابلاعتماد، آن را جداگانه آزمایش کنند.
منبع: BleepingComputer
پروژهای در این زمینه دارید؟
مشاورهی اولیه و برآورد هزینه رایگان است.