امنیت گیتهاب؛ کلید فاششده LiteLLM مسیر انتشار را آلوده کرد
امنیت گیتهاب در LiteLLM پس از افشای یک کلید اصلی آسیب دید؛ مهاجم توکنها را سرقت کرد و نسخهای مخرب از بسته پایتون منتشر شد.
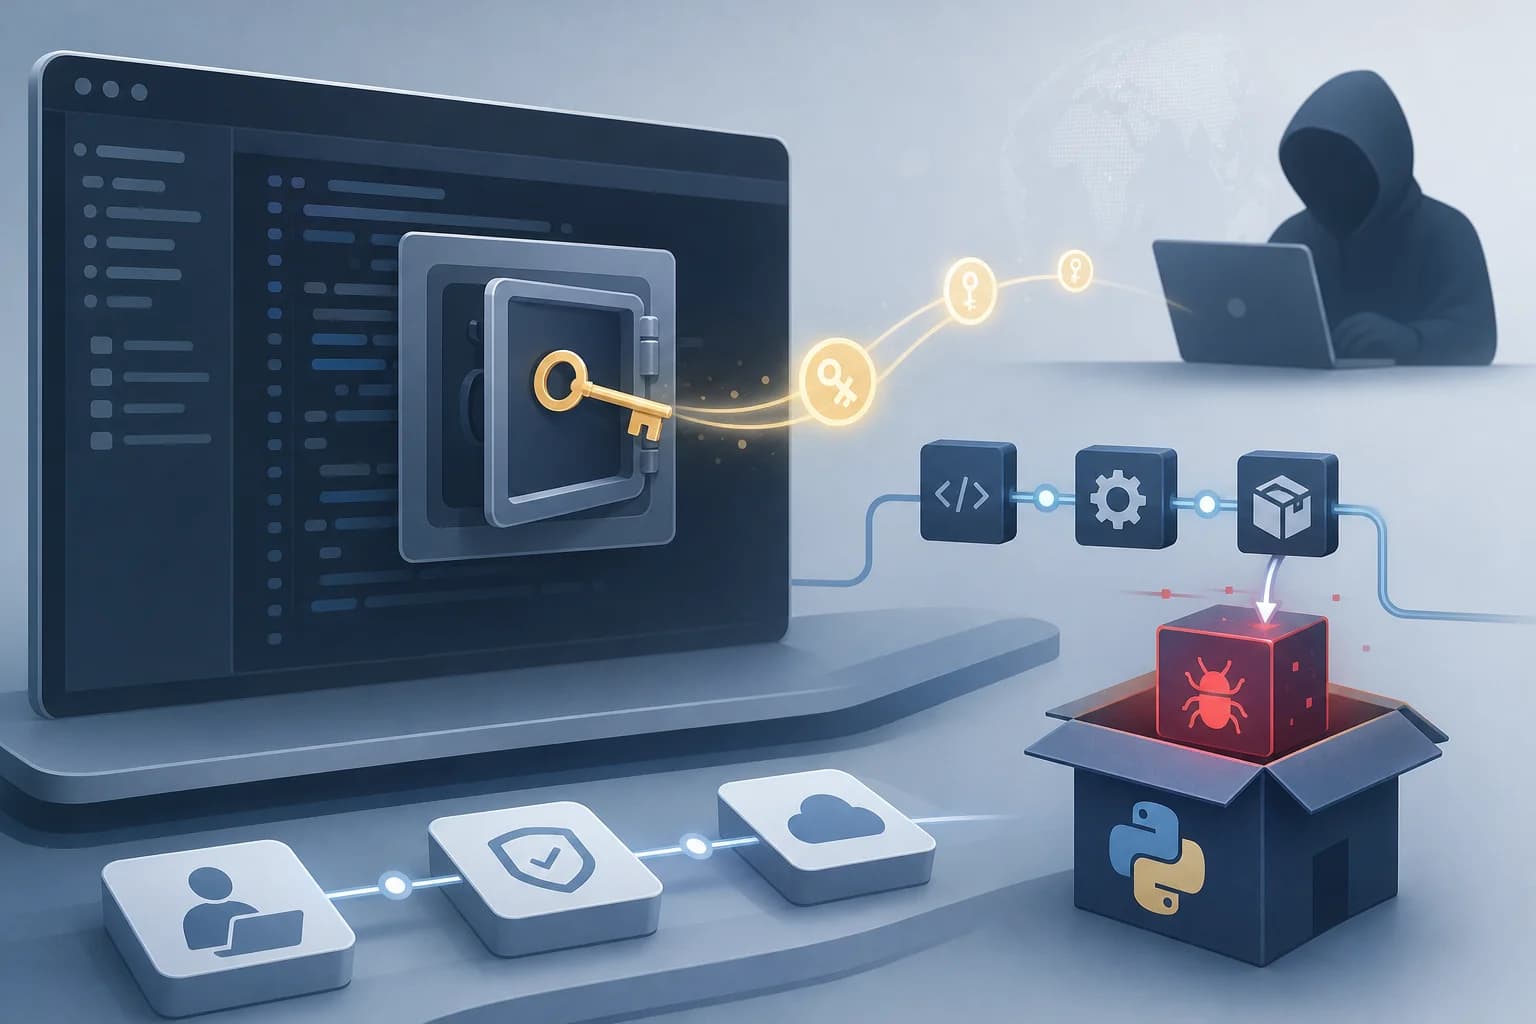
امنیت گیتهاب در LiteLLM پس از افشای ناخواسته یک کلید اصلی پلتفرم Agent در یک مخزن عمومی GitHub آسیب دید. LiteLLM میگوید این رخداد به مهاجم اجازه داد نسخهای مخرب از بسته محبوب پایتون پروژه را منتشر کند و توکنهای GitHub را به سرقت ببرد.
طبق توضیح LiteLLM، یک فایل پیکربندی در ۲۷ مه ۲۰۲۶ بهطور تصادفی در مخزن عمومی LiteLLM-Labs/lite-harness ثبت شد. این فایل حاوی کلید اصلی مربوط به یک استقرار از Agent Platform بود و در دسترس عموم قرار گرفت.
مهاجم با استفاده از این دسترسی، فرایند انتشار را ربود و نسخه آلوده بسته پایتون را push کرد. این اتفاق برای توسعهدهندگانی که به این بسته وابستهاند، اهمیت کنترل اسرار در مخازن کد و دسترسیهای زنجیره انتشار را برجسته میکند؛ موضوعی که در امنیت گیتهاب نیز مطرح است.
منبع: The Hacker News
پروژهای در این زمینه دارید؟
مشاورهی اولیه و برآورد هزینه رایگان است.