آسیبپذیری Pillow امکان اجرای کد با تصویر دستکاریشده را میدهد
آسیبپذیری Pillow در پردازش تصاویر EPS میتواند با یک نام فایل دستکاریشده، اجرای فرمانهای سیستمعامل روی سرور را ممکن کند.
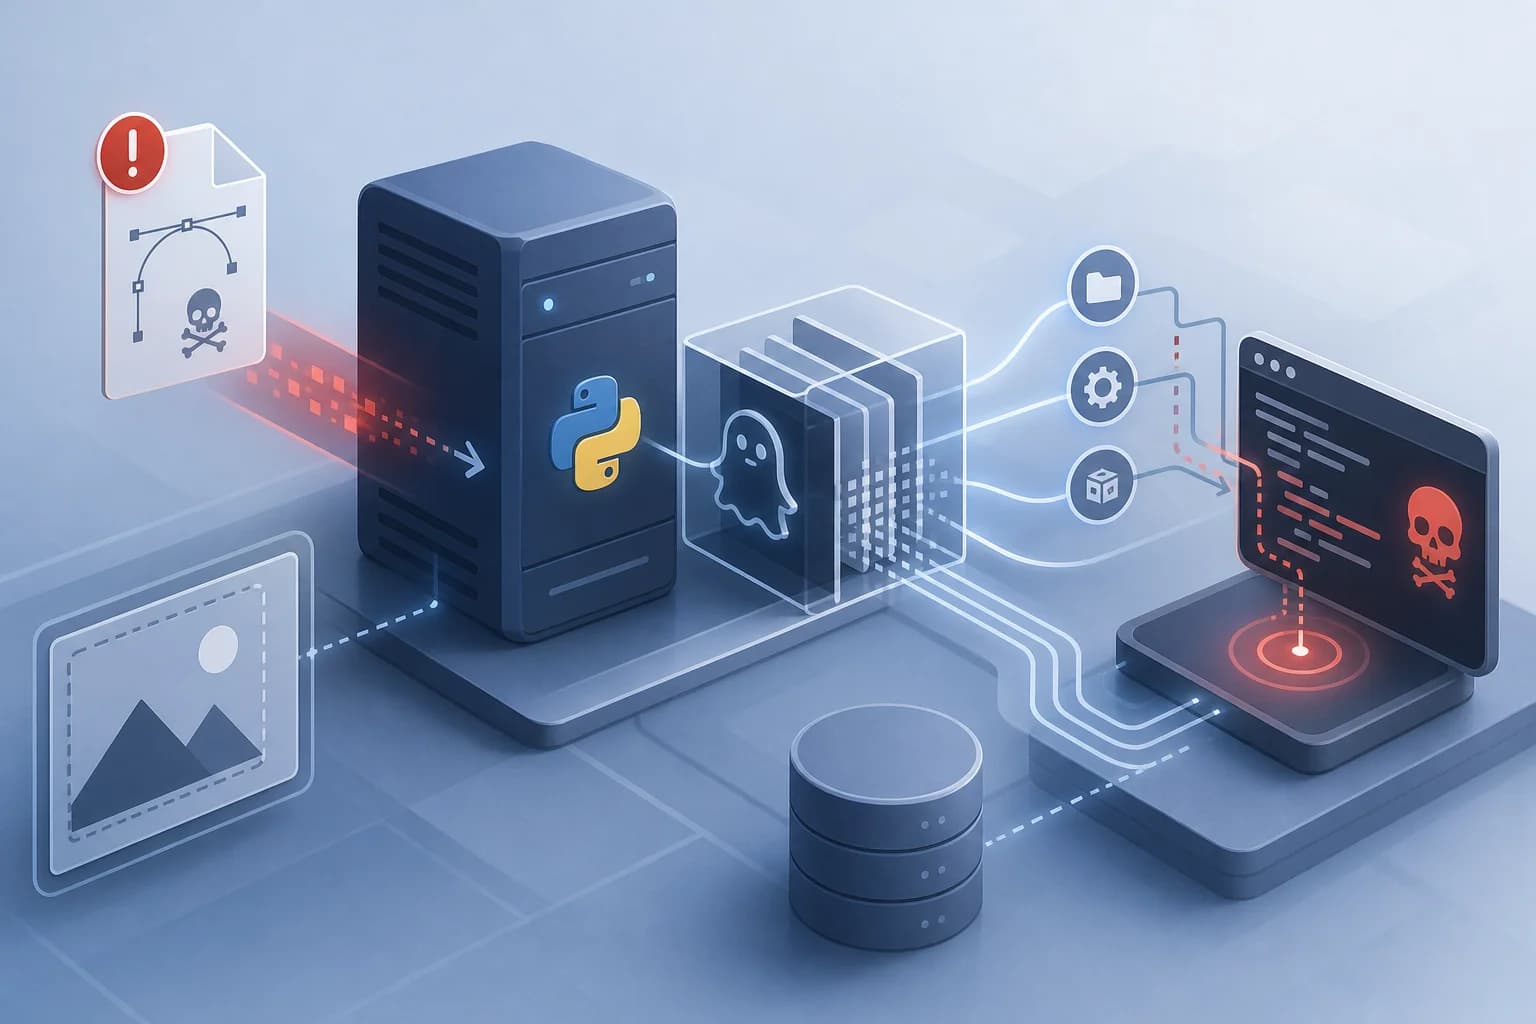
آسیبپذیری Pillow، کتابخانه پرکاربرد پردازش تصویر در پایتون، میتواند راه اجرای فرمانهای سیستمعامل روی یک سرور را باز کند. این نقص با شناسه CVE-2026-112900 ثبت شده و به نام فایلی مربوط است که کتابخانه برای باز کردن دریافت میکند.
مهاجم میتواند با مشخصکردن نام یک فایل دستکاریشده، Pillow را وادار کند فرمانهای سیستمعامل را روی سرور اجرا کند. موضوع اصلی آسیبپذیری، نحوه برخورد این کتابخانه با فایلهای تصویری EPS است.
Pillow برای تبدیل تصویر EPS به پیکسل، برنامه جداگانه Ghostscript را اجرا میکند. در این فرایند، نام فایل به Ghostscript ارسال میشود، اما پیش از ارسال بررسی نمیشود.
برای توسعهدهندگانی که با Pillow تصاویر EPS را روی سرور پردازش میکنند، این مسئله اهمیت مستقیم دارد؛ زیرا نام فایل ورودی میتواند به اجرای فرمان روی همان سرور منجر شود. جزئیات منتشرشده، ضعف را به نبود بررسی نام فایل پیش از فراخوانی Ghostscript نسبت میدهد.
منبع: The Hacker News
پروژهای در این زمینه دارید؟
مشاورهی اولیه و برآورد هزینه رایگان است.