بکدور لینوکس در وبسرور پنل CWP کشف شد
بکدور لینوکس در وبسرور پنل CWP کشف شده؛ کدی که اجرای فرمان از طریق درخواست وب را بدون ثبت آن در گزارشهای دسترسی ممکن میکند.
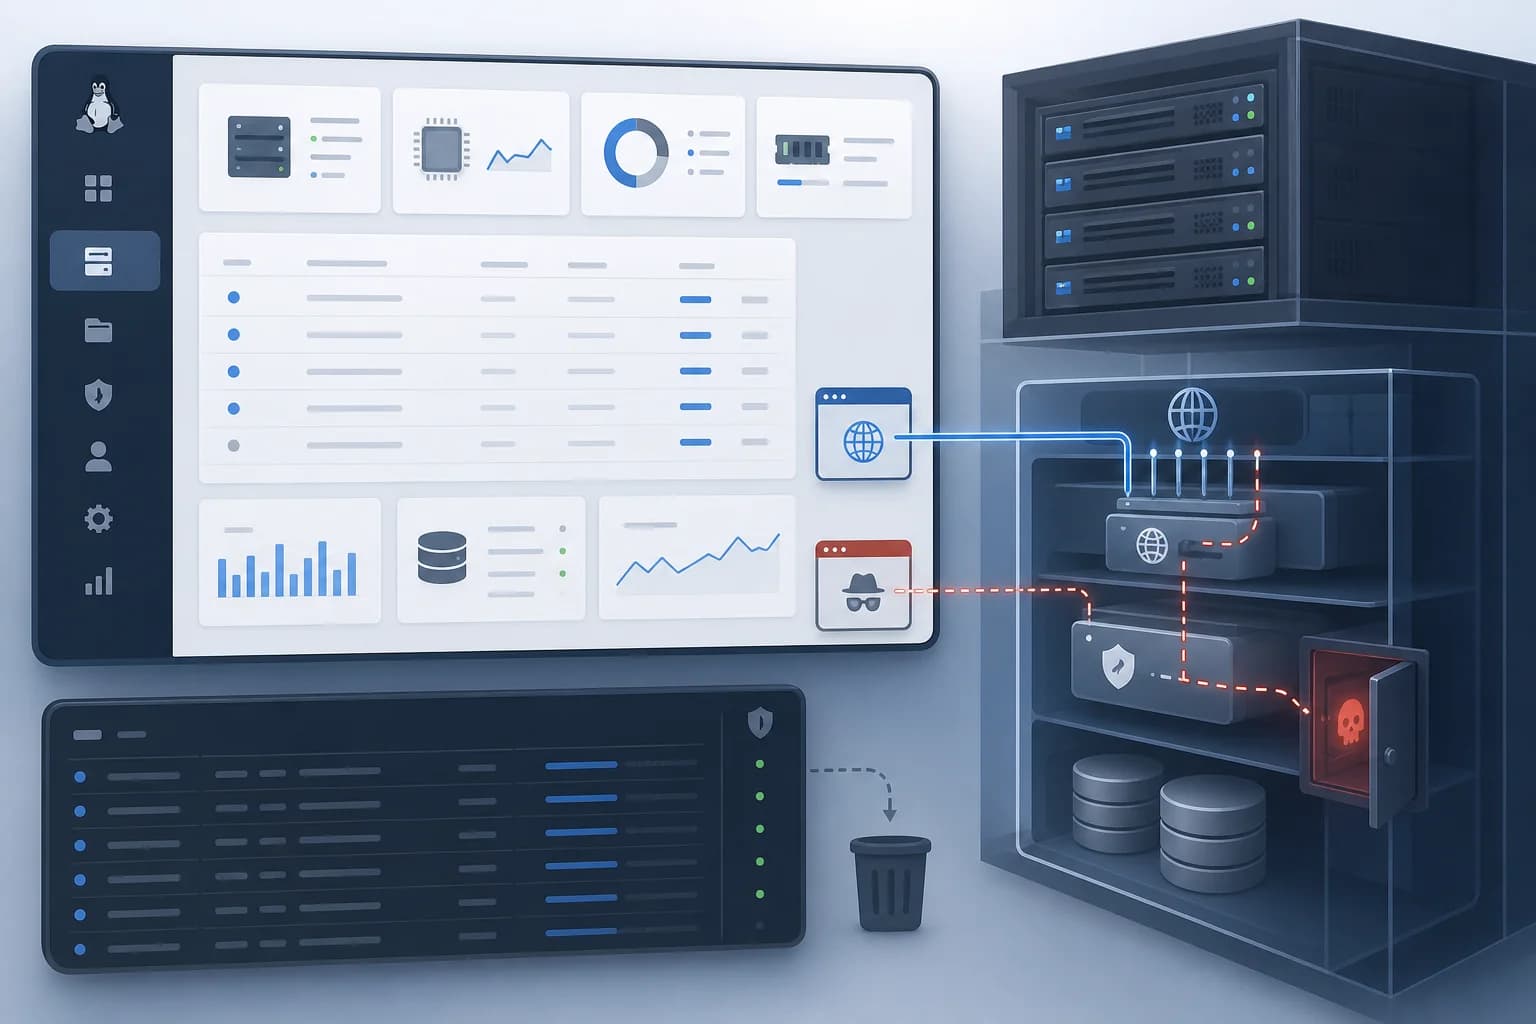
بکدور لینوکس در وبسروری که پنل Control Web Panel، یا CWP، را اجرا میکند شناسایی شده است. پژوهشگران XLab از QiAnXin اعلام کردهاند این کد مخرب به مهاجمان امکان میدهد فرمانهایشان را از راه درخواستهای وب اجرا کنند؛ درخواستهایی که هیچ اثری از آنها در گزارشهای دسترسی وبسرور باقی نمیماند.
CWP یک پنل رایگان برای مدیریت سرورهای میزبانی لینوکس است و وبسرور آلودهشده در این مورد، فرمانهای فرستادهشده توسط مهاجم را پردازش میکند. طبق گزارش XLab، پنهانماندن این درخواستهای وب از گزارش دسترسی باعث میشود اجرای فرمانها در لاگهای وبسرور قابل مشاهده نباشد. این رفتار در وبسروری دیده شده که CWP را اجرا میکند.
با این حال، قرار دادن این در پشتی روی سرور به دسترسی روت نیاز دارد. در نتیجه، مهاجمان برای نصب آن باید پیشتر کنترل سرور را در اختیار گرفته باشند. وجود این کد نشان میدهد مهاجم پیش از نصب، به سطح دسترسی لازم برای تغییر وبسرور رسیده است؛ بکدور مسیر نفوذ اولیه نیست و پس از کنترل سرور نصب میشود.
منبع: The Hacker News
پروژهای در این زمینه دارید؟
مشاورهی اولیه و برآورد هزینه رایگان است.