آسیبپذیری Docker Hub توکنهای دسترسی را جابهجا کرد
Docker Hub نقصی بحرانی را برطرف کرد که در تبدیل حساب شخصی به سازمان، توکنهای دسترسی را بدون چرخش راز به مالک تازه منتقل میکرد.
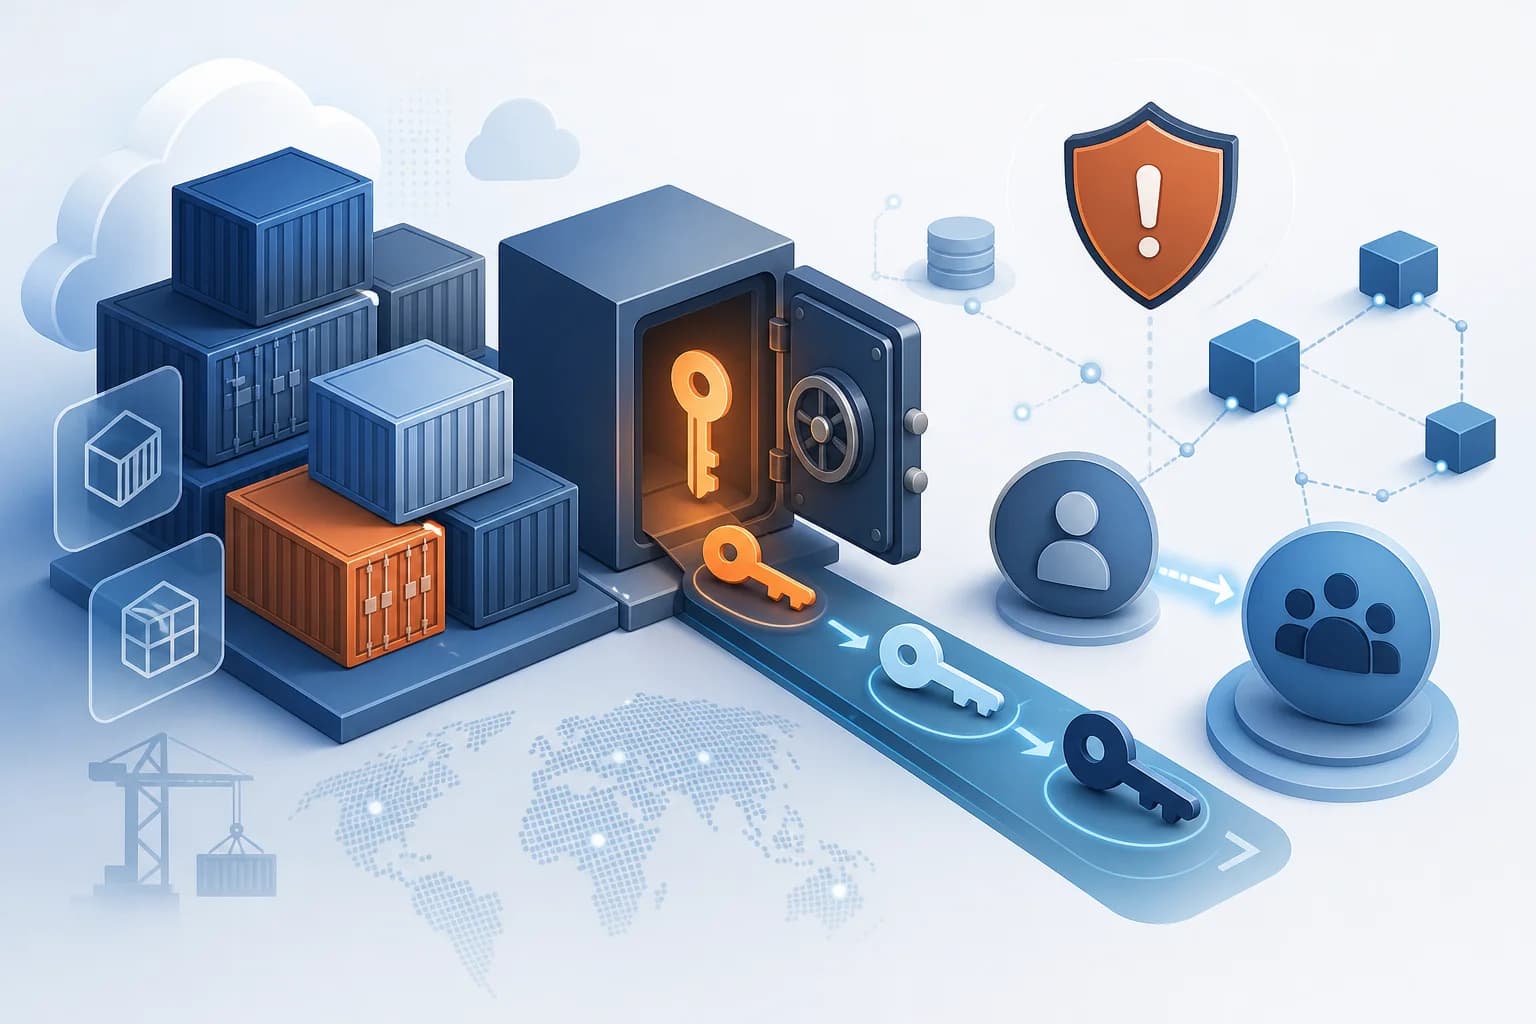
Docker Hub یک آسیبپذیری بحرانی در فرایند تبدیل حساب شخصی به سازمان را برطرف کرد. این نقص میتوانست توکنهای دسترسی شخصی را به مالک جدید سازمان منتقل کند و خطر دستکاری ایمیجهای کانتینری را ایجاد کند. Docker میگوید وصله را کمتر از چهار ساعت پس از دریافت گزارش، در ۳۰ سپتامبر ۲۰۲۶ منتشر کرده است.
از ۲۶ اوت ۲۰۲۴، هنگام تبدیل حساب، توکنهای دسترسی شخصی حساب تبدیلشده بدون چرخش یا لغو راز توکن، به مالک تعیینشده برای سازمان واگذار میشدند. مالک جدید نیز نه تأیید میکرد و نه از این انتقال باخبر میشد. چنین توکنی، در محدوده مجوزش، میتوانست برای دریافت، انتشار یا حذف ایمیجها استفاده شود.
این نقص به رابط وب Docker Hub یا تغییر گذرواژه، ایمیل و تنظیمات احراز هویت دومرحلهای دسترسی نمیداد؛ اما انتشار ایمیج با نامی معتبر، آن را به یک ریسک زنجیره تأمین نرمافزار تبدیل میکرد. Docker پس از بررسی تبدیلها و حدود ۳۰۴ هزار انتشار ایمیج، نشانهای از سوءاستفاده نیافت. برای تیمهای توسعه، این رخداد در کنار بهروزرسانیهای امنیتی Next.js، اهمیت مدیریت دقیق دسترسیها در زنجیره انتشار را یادآوری میکند.
Docker در ۲ اکتبر به کاربران و مالکان سازمانهای در معرض خطر ایمیل زد و ۸ اکتبر توکنهای شناساییشده را غیرفعال کرد؛ مگر اینکه مالکانشان پیش از مهلت درخواست نگهداشتن آنها را داده بودند. کسانی که ایمیل دریافت نکردهاند نیازی به اقدامی ندارند. Docker توصیه کرده توکنهای ناشناس یا بلااستفاده لغو شوند و برای خودکارسازی سازمانی، توکن سازمانی جایگزین توکن شخصی شود.
منبع: Docker
پروژهای در این زمینه دارید؟
مشاورهی اولیه و برآورد هزینه رایگان است.