هشدار امنیت Railway؛ توسعهدهندگان کلیدها را تعویض کنند
امنیت Railway پس از شناسایی فعالیت مشکوک در سامانه متغیرهای محیطی، به کاربران هشدار داد کلیدهای API و اطلاعات دسترسی خود را فوراً تعویض کنند.
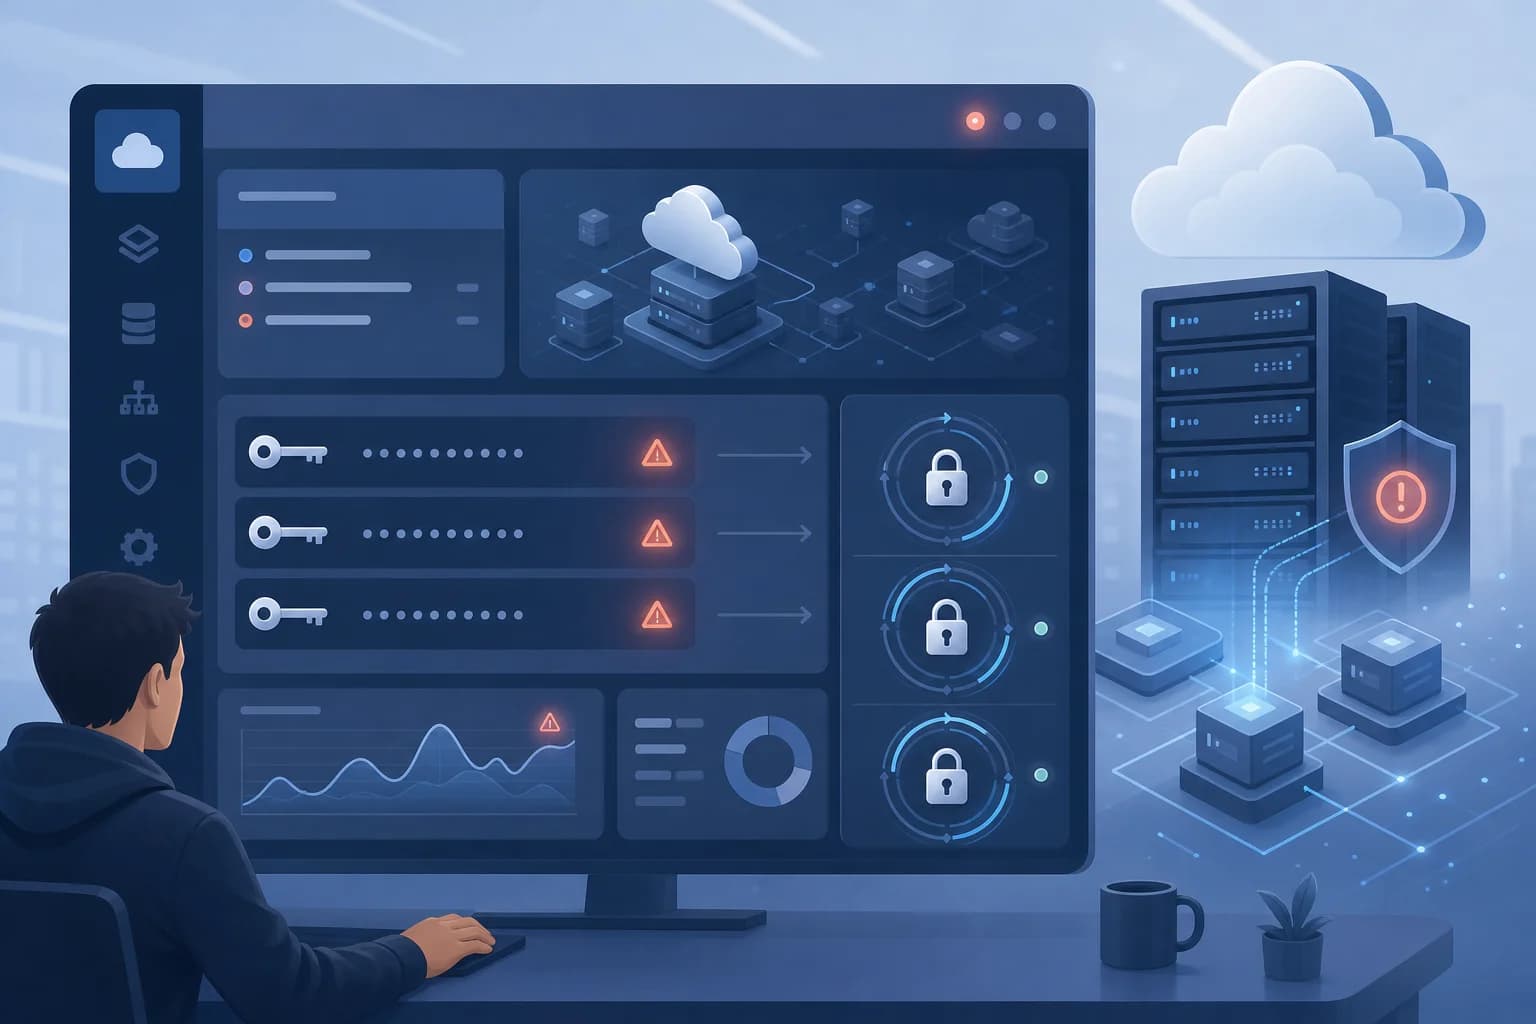
امنیت Railway پس از شناسایی فعالیت مشکوک در سامانههای نگهدارنده متغیرهای محیطی مشتریان، به همه کاربران هشدار داد اطلاعات محرمانه و اعتبارنامههای خود را فوراً تعویض کنند. بررسی اولیه نشان میدهد یک شخص ثالث غیرمجاز ممکن است در برخی موارد به محتوای رمزگشاییشده این متغیرها دسترسی یافته باشد.
متغیرهای محیطی میتوانند شامل کلیدهای API، اطلاعات ورود پایگاه داده و اعتبارنامه رجیستریهای خصوصی باشند. Railway میگوید تنها بخشی از کاربران احتمالاً تحت تأثیر قرار گرفتهاند، اما از همه توسعهدهندگان خواسته است متغیرهای محیطی، اسرار ذخیرهشده و اعتبارنامه رجیستری خصوصی را تغییر دهند و لاگ سرویسهای مرتبط را برای فعالیت غیرعادی بررسی کنند.
این رخداد بخشی از مجموعه حملاتی بوده که ارائهدهندگان استنتاج هوش مصنوعی را هدف گرفته است؛ Railway این شرکتها را مستقیماً مطلع کرده و لغو همه کلیدهایشان را توصیه کرده است. برای تیمهایی که اپلیکیشن یا API خود را روی Railway اجرا میکنند، چرخش فوری کلیدها میتواند از سوءاستفاده احتمالی از دسترسیهای معتبر جلوگیری کند؛ موضوعی مشابه نگرانیهای مطرحشده درباره افشای کلید API کاربران OpenCode.
Railway تا پایان بررسی، همه استقرارها را متوقف کرده است. طبق آخرین بهروزرسانی در ۲۲ اکتبر، ساخت پروژهها برای فضاهای کاری Pro و Enterprise بازگردانده شد، اما استقرارها همچنان با تأخیر و صف مواجه بودند. ساخت برای پلنهای Hobby، Free و Trial نیز هنوز از سر گرفته نشده بود. Railway اعلام کرده کاربرانِ تأییدشده آسیبدیده را مستقیماً مطلع میکند.
منبع: BleepingComputer
پروژهای در این زمینه دارید؟
مشاورهی اولیه و برآورد هزینه رایگان است.