مجوز متنباز؛ کنترل سازمانی گیتهاب عمومی شد
گیتهاب قابلیت بررسی مجوز متنباز را برای مشتریان Enterprise Cloud عمومی کرد تا سیاست واحد سازمانی پیش از ادغام وابستگیها اجرا شود.
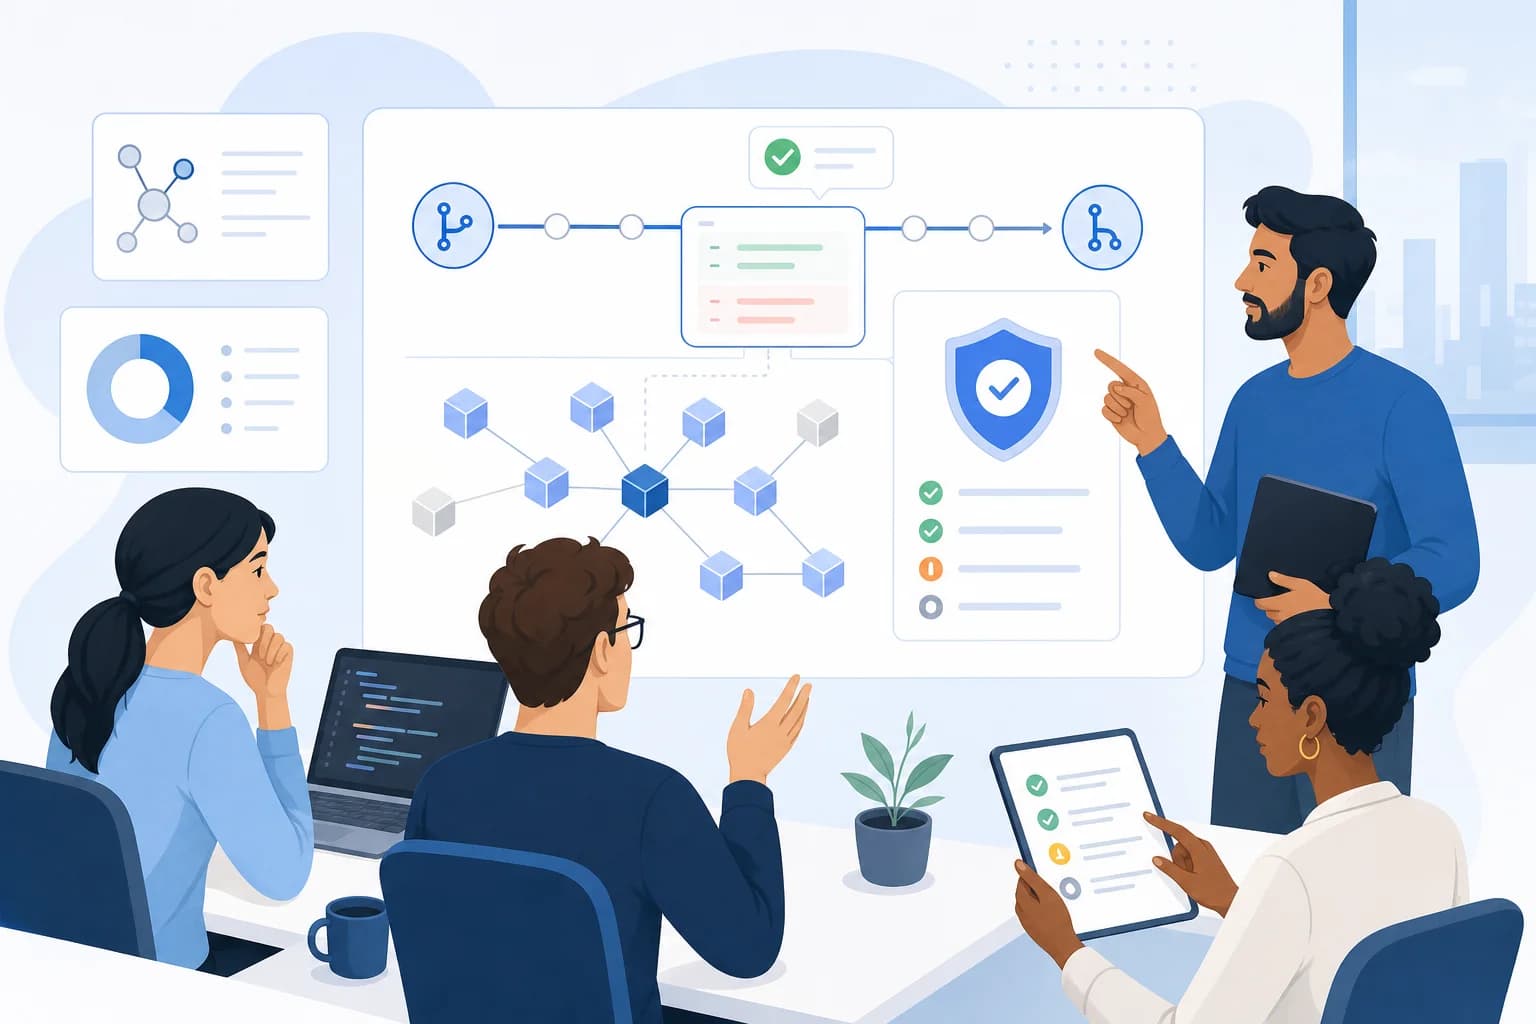
گیتهاب قابلیت «مجوز متنباز» را بهصورت عمومی برای مشتریان GitHub Enterprise Cloud عرضه کرد. این ابزار، در مخزنهایی که GitHub Code Security برایشان فعال است، به سازمانها اجازه میدهد مجوز وابستگیها را در مقیاس گسترده و بر پایه سیاستی متمرکز بررسی کنند؛ نسخه دادهمقیم GHEC نیز پشتیبانی میشود.
این قابلیت، امکانات dependency review action را با یک سیاست مجوز در سطح سازمان گسترش میدهد. مدیران میتوانند با یک ruleset و شرط تازه «الزام نتایج انطباق مجوز پیش از ادغام»، اجرای سیاست را برای مخزنهای هدف فعال کنند؛ سازوکاری مشابه شرطهای موجود برای اسکن کد، مانند اسکن گیتهاب برای پولریکوئستها.
هنگام ایجاد پولریکوئست برای افزودن یا تغییر وابستگیها، گیتهاب بهطور خودکار مجوز هر وابستگی جدید یا تغییرکرده را بررسی میکند. اگر مجوزی با سیاست سازمان سازگار نباشد، پیام مربوط به آن در پولریکوئست درج میشود. توسعهدهندگان باید وابستگی را حذف یا جایگزین کنند، سیاست را تغییر دهند یا برای بسته استثنا بسازند.
گیتهاب همچنین نقش ازپیشتعریفشده Enterprise Open-Source License Manager را افزوده است. این نقش برای افراد یا تیمهایی است که درخواستهای بستهشدن موارد را بررسی و تأیید میکنند؛ مدیران سیاست از درخواستهای در انتظار ایمیل میگیرند و آنها را در کنسول سازمان بررسی میکنند. این قابلیت برای تیمهای توسعه، کنترل انطباق مجوزها را پیش از ادغام کد متمرکزتر میکند.
منبع: GitHub Changelog
پروژهای در این زمینه دارید؟
مشاورهی اولیه و برآورد هزینه رایگان است.