امنیت npm؛ شتابدهنده جعلی Web3 بدافزار پخش میکند
امنیت npm با کشف شتابدهنده جعلی Web3 دوباره در کانون توجه است؛ بستههای مخرب، بدافزار سرقت اطلاعات و در پشتیبان را به مک و ویندوز میرسانند.
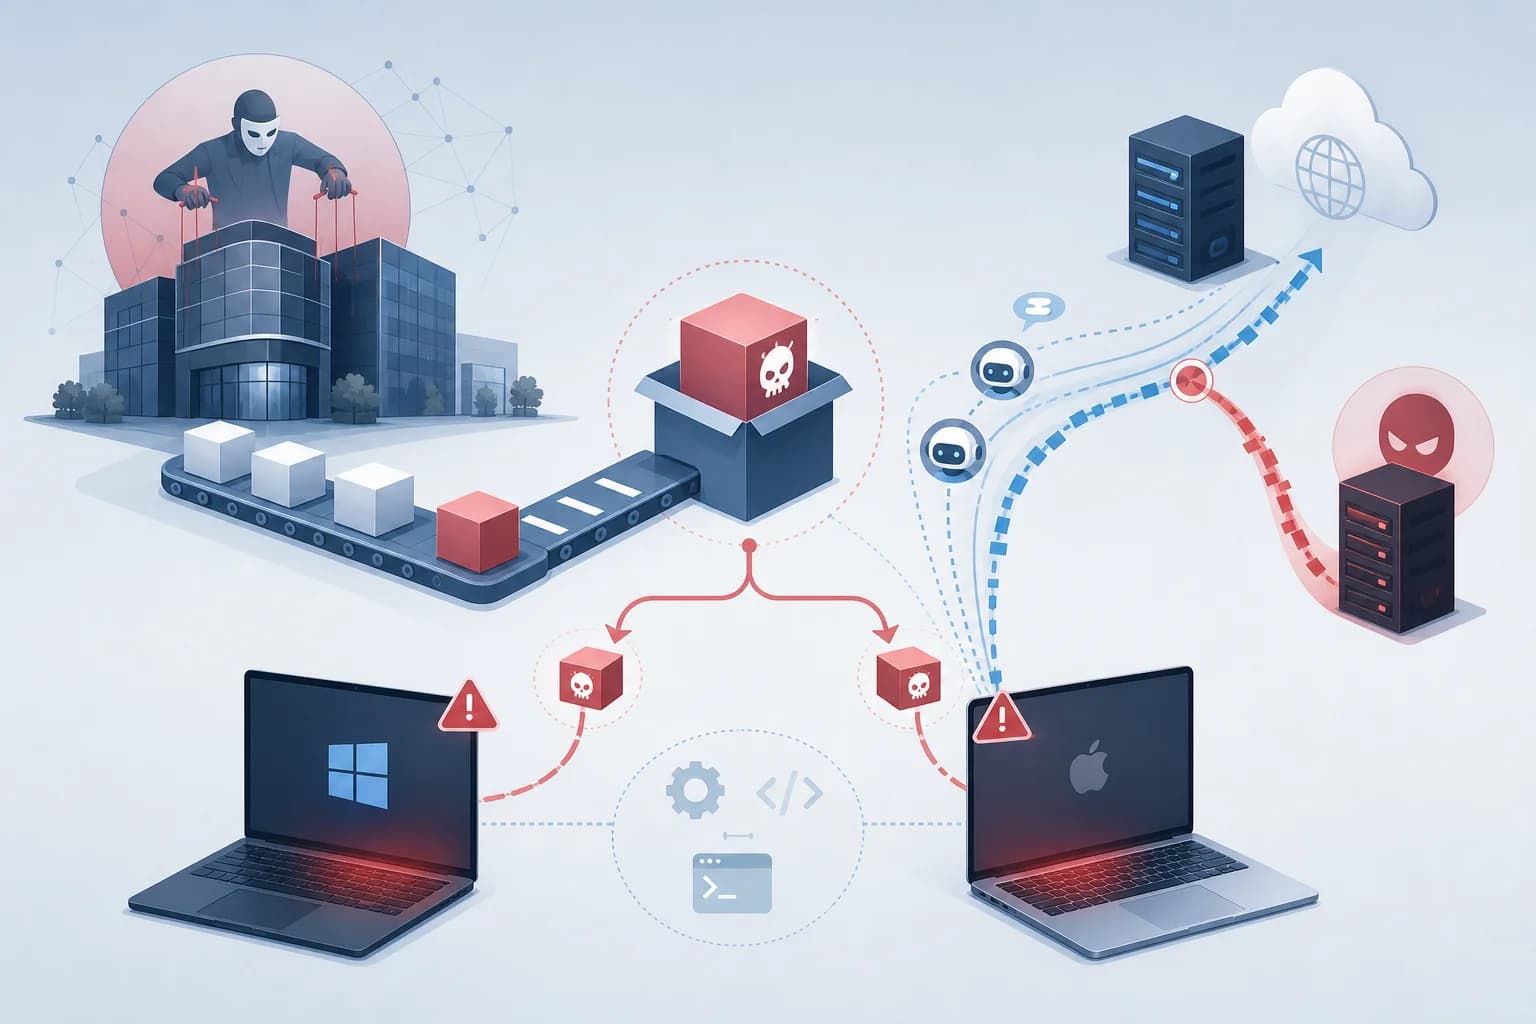
امنیت npm با شناسایی یک شتابدهنده جعلی Web3 بار دیگر زیر ذرهبین رفته است. این طرح با انتشار بستههای مخرب در npm، بدافزارهای سرقت اطلاعات و درهای پشتیبان را به سیستمهای ویندوز و macOS میرساند و ترافیک عاملهای هوش مصنوعی را هدف میگیرد.
گردانندگان این شتابدهنده، ابزارهای خود را با وعده اعتبار رایگان هوش مصنوعی برای Claude از Anthropic و Gemini گوگل تبلیغ میکنند. ابزارهای کدنویسی و ممیزی امنیتی نیز بخشی از پیشنهاد ظاهراً رایگان این مجموعه هستند.
بررسی Elastic نشان میدهد ابزارهای تحویلدادهشده در عمل حامل بدافزار سرقت اطلاعات و در پشتیبان برای دستگاههای مک و ویندوز بودهاند. به این ترتیب، وعده دسترسی رایگان به خدمات هوش مصنوعی به پوششی برای توزیع نرمافزار مخرب تبدیل شده است.
برای توسعهدهندگانی که از بستههای npm استفاده میکنند، این مورد نشان میدهد ابزارهایی با پیشنهادهای جذاب، از اعتبار رایگان تا ممیزی امنیتی، میتوانند مسیر ورود تهدید به محیطهای توسعه باشند؛ بهویژه وقتی منبع بسته و ماهیت ابزار بهدقت بررسی نشده باشد.
منبع: The Hacker News
پروژهای در این زمینه دارید؟
مشاورهی اولیه و برآورد هزینه رایگان است.