امنیت گیتهاب؛ حمله GhostAction با فونت جعلی گسترش یافت
امنیت گیتهاب با گسترش حمله GhostAction وارد مرحله تازهای شده است؛ مهاجمان توسعهدهندگان متنباز را هدف گرفتهاند و بدافزار سرقت اطلاعات را در قالب فونت جعلی پنهان میکنند.
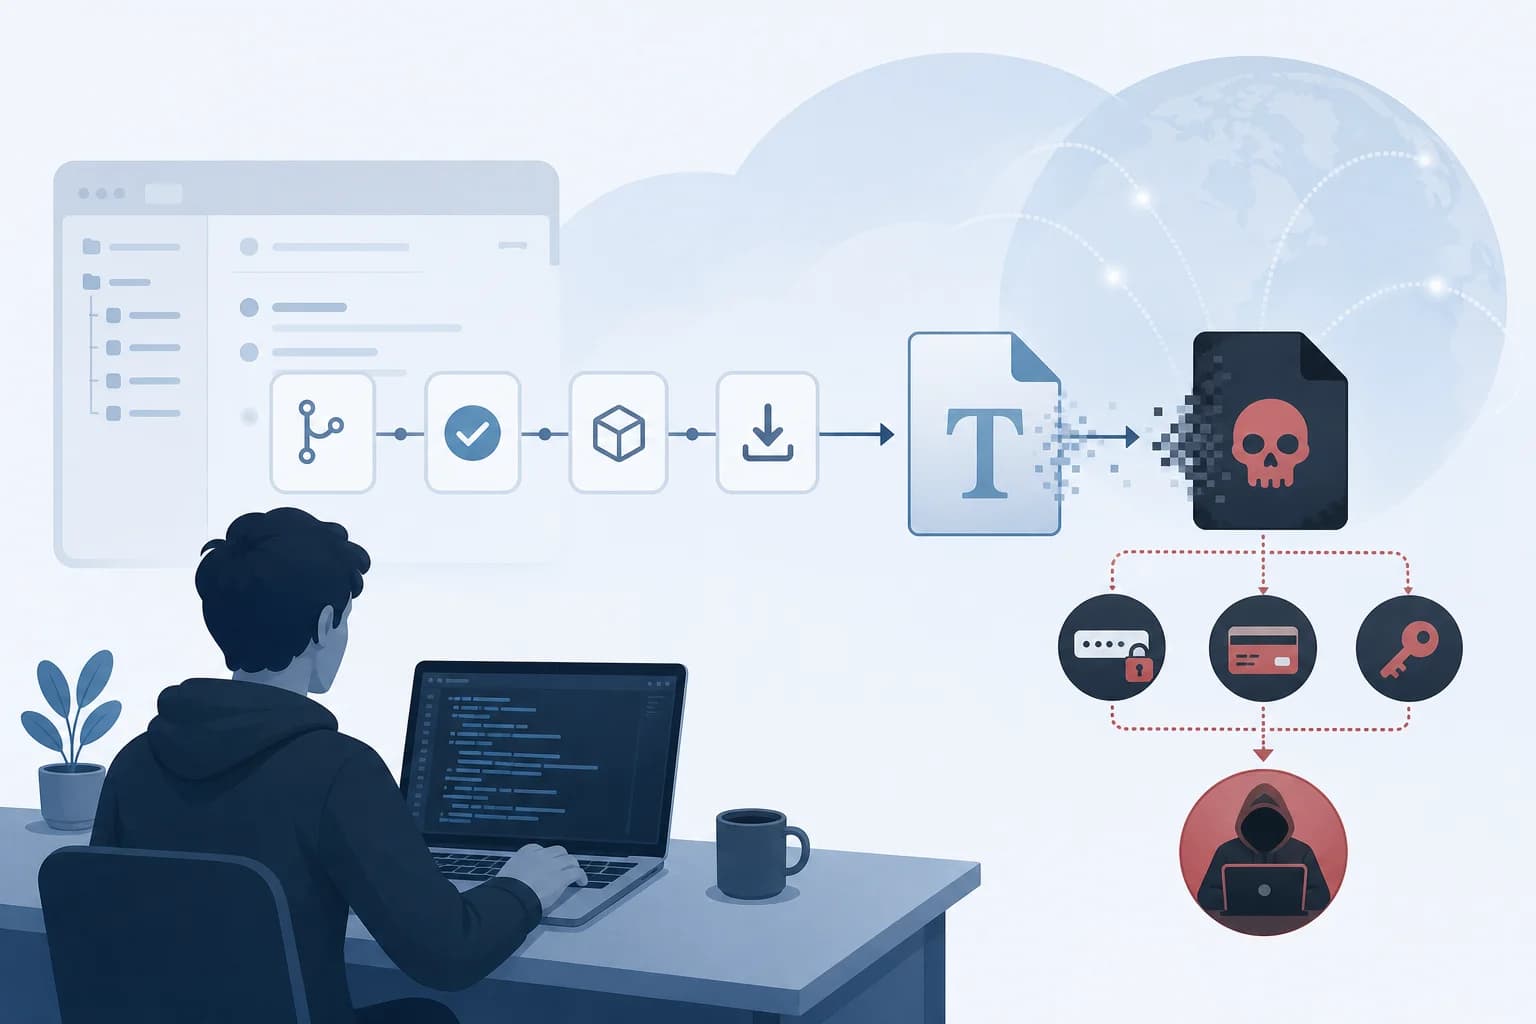
امنیت گیتهاب با تحول تازهای در حمله زنجیره تأمین GhostAction روبهرو شده است. عامل این حمله، پس از تزریق گردشکارهای مخرب GitHub Actions به پروژههای آلوده، اکنون توسعهدهندگان متنباز را فیشینگ میکند و بدافزار سرقت اطلاعات را در پوشش یک فایل فونت جعلی تحویل میدهد.
این فعالیت در ۹۴ مخزن گیتهاب مشاهده شده است. مهاجمان پیشتر با افزودن workflowهای مخرب به پروژههای بهخطرافتاده عمل میکردند، اما مسیر تازه نشان میدهد دامنه عملیات آنها از دستکاری فرایندهای خودکار پروژهها فراتر رفته است.
در روش جدید، فایل فونت جعلی نقش پوشش بدافزار سرقت اطلاعات را دارد. هدفگیری مستقیم توسعهدهندگان متنباز، خطر را متوجه افرادی میکند که در نگهداری، توسعه یا همکاری روی پروژههای گیتهاب نقش دارند و میتواند حملات زنجیره تأمین را پیچیدهتر کند.
بر اساس گزارش OpenSourceMalware، این تغییر نشانه آن است که مهاجمان GhostAction در واکنش به اقداماتی که علیه آنها انجام شده، روش کار خود را فعالانه اصلاح میکنند. این روند، توجه به تهدیدهای زنجیره تأمین متنباز و فایلهایی با ظاهر عادی را برای تیمهای توسعه پررنگتر میکند.
منبع: The Hacker News
پروژهای در این زمینه دارید؟
مشاورهی اولیه و برآورد هزینه رایگان است.