هشدار امنیت دروپال برای نقص بحرانی Commerce Core
امنیت دروپال با کشف نقص بحرانی Commerce Core وارد مرحله تازهای شده است؛ مهاجمان از این آسیبپذیری برای دور زدن کنترل دسترسی سوءاستفاده میکنند.
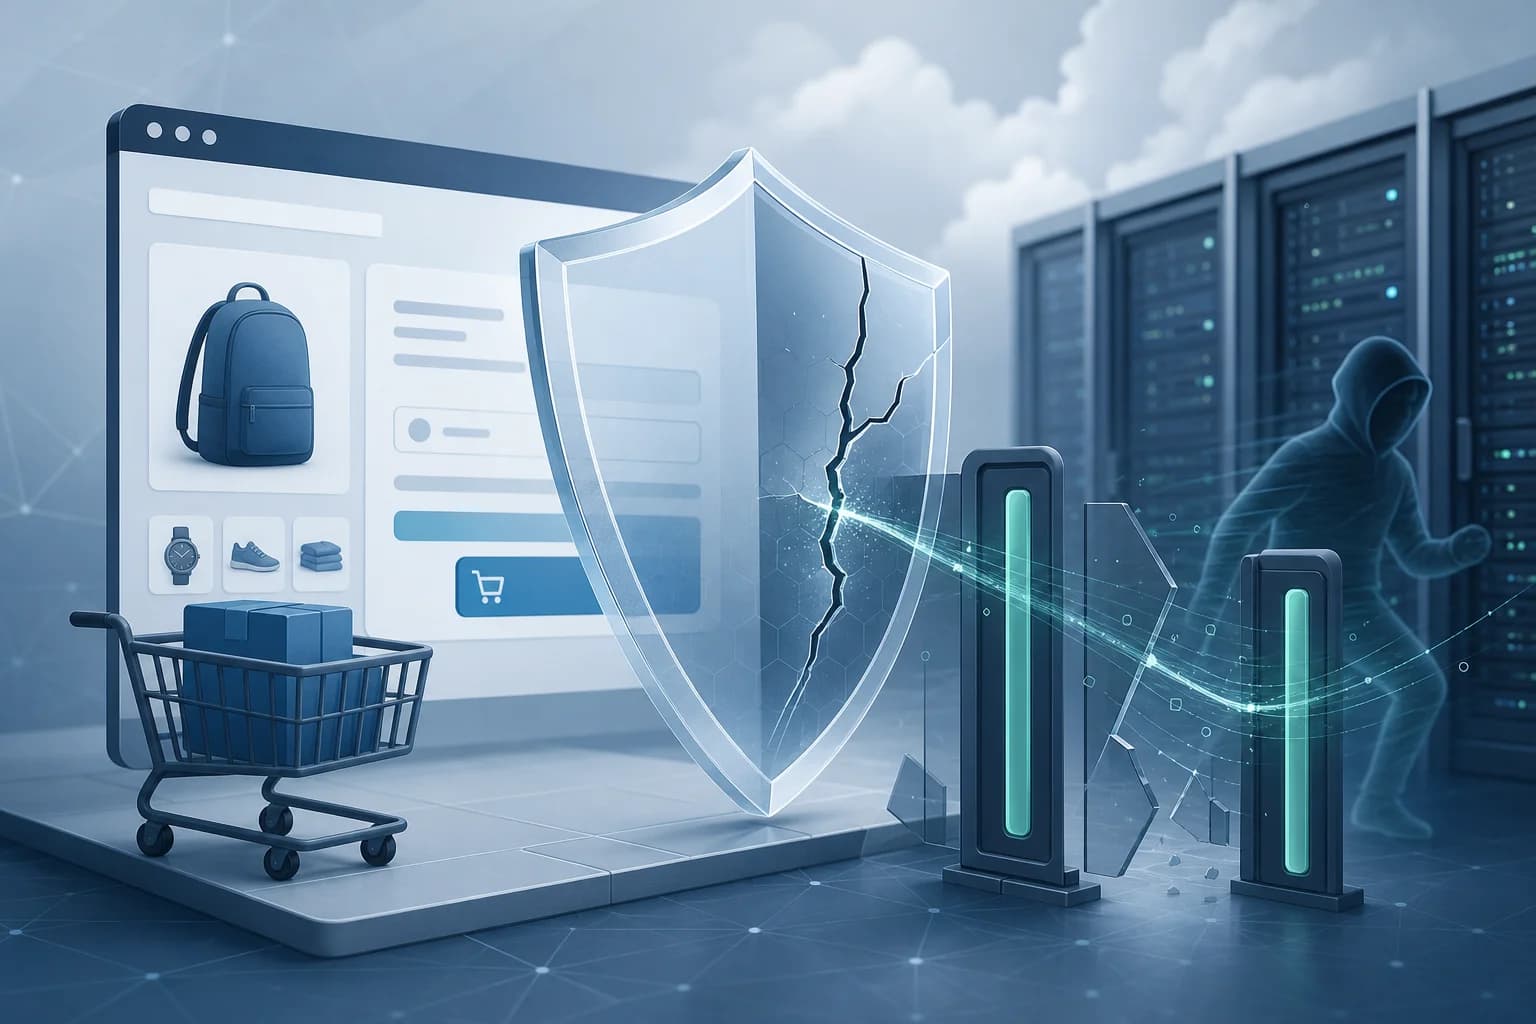
امنیت دروپال پس از شناسایی یک آسیبپذیری بحرانی در ماژول Commerce Core، به مدیران سایتها هشدار داد فوراً بهروزرسانی کنند. این نقص با شناسه CVE-2026-118539 هماکنون در حملات واقعی سوءاستفاده میشود و میتواند به مهاجمان بدون احراز هویت اجازه دور زدن کنترل دسترسی را بدهد.
مشکل از ضعف در بررسی مجوزها ناشی میشود و برخی مسیرها و فیلدهای موجودیت را بهخوبی محافظت نمیکند. در نتیجه، مهاجم میتواند به دادهها یا عملیاتهایی دسترسی پیدا کند که مجاز به آنها نیست؛ موضوعی که به گفته دروپال ممکن است برای فروشنده پیامد مالی داشته باشد.
نسخههای 0.0.0 تا 2.41 و 3.0.0 تا 3.3.13 از Commerce Core تحت تأثیر هستند. دروپال از مدیران شاخه 3.x خواسته است بیدرنگ به Commerce Core 3.3.13 ارتقا دهند؛ برای نسخههای قدیمیتر نیز Commerce Core 8.x-2.41 توصیه شده است. بررسی سفارشها برای یافتن ناهماهنگیها نیز ضروری است.
Commerce Core چارچوبی برای ساخت فروشگاه و اپلیکیشن خرید روی CMS دروپال فراهم میکند و بیش از 42 هزار وبسایت از آن استفاده میکنند. این هشدار در ادامه چند آسیبپذیری اخیر دروپال منتشر شده است؛ از جمله نقص تزریق SQL که در ماه مه هدف حمله قرار گرفت و دو ایراد اجرای کد از راه دور که دو هفته پیش اصلاح شدند.
منبع: BleepingComputer
پروژهای در این زمینه دارید؟
مشاورهی اولیه و برآورد هزینه رایگان است.