آسیبپذیری Java4Shell اجرای کد از راه دور را ممکن میکند
آسیبپذیری Java4Shell در OpenJDK میتواند اجرای کد از راه دور را در برنامههایی مانند Jenkins، Jira، Confluence و Keycloak ممکن کند.
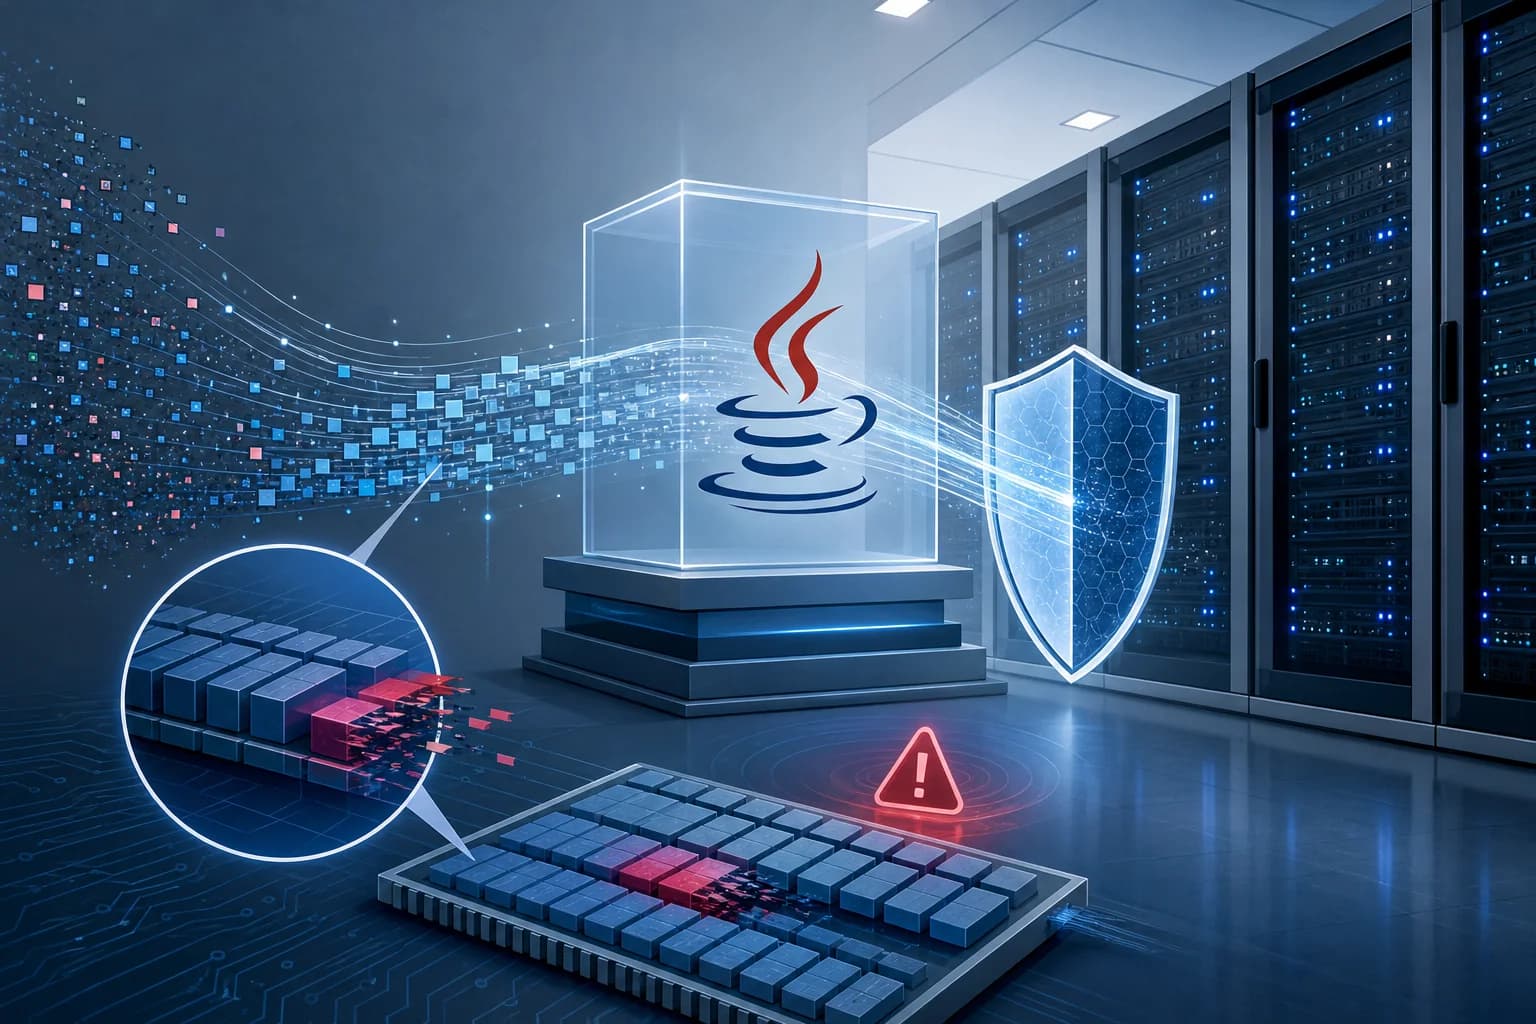
آسیبپذیری Java4Shell در OpenJDK میتواند به مهاجمان بدون نیاز به احراز هویت اجازه دهد روی برنامههای سازمانی پرکاربرد، از جمله Jenkins، Jira، Confluence و Keycloak، کد را از راه دور اجرا کنند. این نقص با شناسه CVE-2026-114938 ثبت شده است.
مشکل از خرابی حافظه در قابلیت رمزگشایی سختافزاری Base64 جاوا ناشی میشود؛ قابلیتی که دادههای رایج در احراز هویت، بارگذاری فایل و ارتباطات شبکه را پردازش میکند. داده Base64 دستکاریشده میتواند بخشی از حافظه جاوا را بازنویسی و به افشای اطلاعات حساس یا اجرای کد مخرب منجر شود.
Java4Shell نسخه 17.0.6 و جدیدتر OpenJDK و توزیعهایی مانند Oracle Java SE، Amazon Corretto، Eclipse Temurin، Microsoft Build of OpenJDK، Azul Zulu و Red Hat OpenJDK را در بر میگیرد. با این حال، بهرهبرداری به پردازندههای x86-64 دارای پشتیبانی AVX-512 VBMI و مسیر ارسال داده وابسته به هر برنامه نیاز دارد؛ بنابراین اکسپلویت عمومی ندارد.
پژوهشگران Calif این نقص را بحرانی با امتیاز 9.2 ارزیابی کردهاند؛ Oracle نیز آن را با امتیاز 8.1 در سطح بالا قرار داده و 17 نوامبر وصله منتشر کرده است. کسبوکارها و توسعهدهندگان باید زمان اجرای جاوا را بهروزرسانی کنند؛ تا آن زمان، غیرفعالکردن Base64 سختافزاری با گزینه -XX:-UseBASE64Intrinsics یا محدودکردن AVX با -XX:UseAVX=2 راهکار موقت است. این خبر یادآور اهمیت رسیدگی سریع به آسیبپذیریهای فعال امنیتی است.
منبع: BleepingComputer
پروژهای در این زمینه دارید؟
مشاورهی اولیه و برآورد هزینه رایگان است.