آسیبپذیری لینوکس PwnEscape حافظه میزبان را افشا میکند
آسیبپذیری لینوکس با نام PwnEscape به کدهای داخل ماشین مجازی اجازه میدهد حافظه میزبان را بخوانند؛ وِرسل نیز نمایش عملی آن را تأیید کرده است.
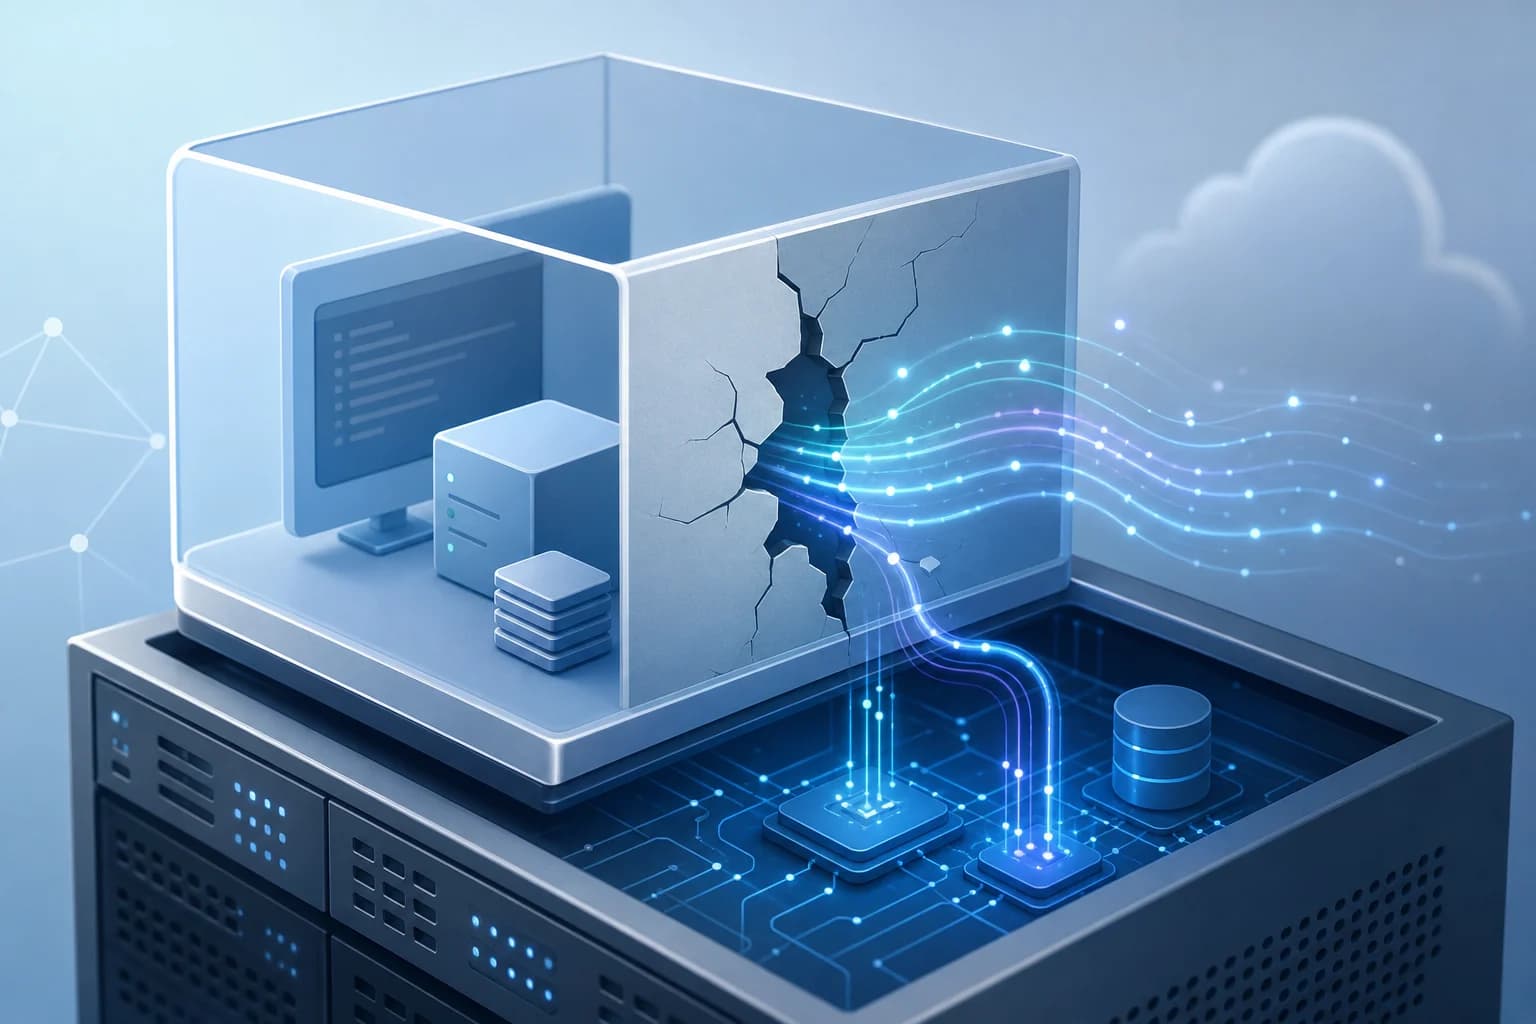
یک آسیبپذیری لینوکس با درجه بحرانی، به کدی که درون یک ماشین مجازی اجرا میشود اجازه میدهد حافظه رایانه میزبان را بخواند. این نقص با شناسه CVE-2026-99999 ثبت شده و PwnEscape نام گرفته است.
یک پژوهشگر امنیتی، نشت اطلاعات را علیه سندباکسهای ابری فعال Vercel بهصورت عملی نمایش داده است. Vercel نیز وقوع این مشکل را تأیید کرده؛ موضوعی که نشان میدهد مرز میان ماشین مجازی و میزبان میتواند در معرض خواندن حافظه قرار بگیرد.
ریشه PwnEscape به کدهای شبکه در کرنل لینوکس بازمیگردد، نه به پیکربندی اختصاصی یک ارائهدهنده ابری. بنابراین مسئله به یک سرویس یا معماری مشخص محدود نیست و باید آن را در سطح کرنل بررسی کرد.
برای کسبوکارها و توسعهدهندگانی که محیطهای مجازی یا سندباکسهای ابری اجرا میکنند، این نقص اهمیت ویژهای دارد؛ زیرا کد داخل مهمان میتواند به حافظه سیستم میزبان دسترسی خواندنی پیدا کند.
منبع: The Hacker News
پروژهای در این زمینه دارید؟
مشاورهی اولیه و برآورد هزینه رایگان است.