آسیبپذیری Tailscale SSH و خطر دسترسی روت به سرورها
آسیبپذیریهای وصلهنشده Tailscale SSH ممکن است با سوءاستفاده از یک دستگاه هکشده، دسترسی روت به سرورهای دیگر شبکه را ممکن کنند.
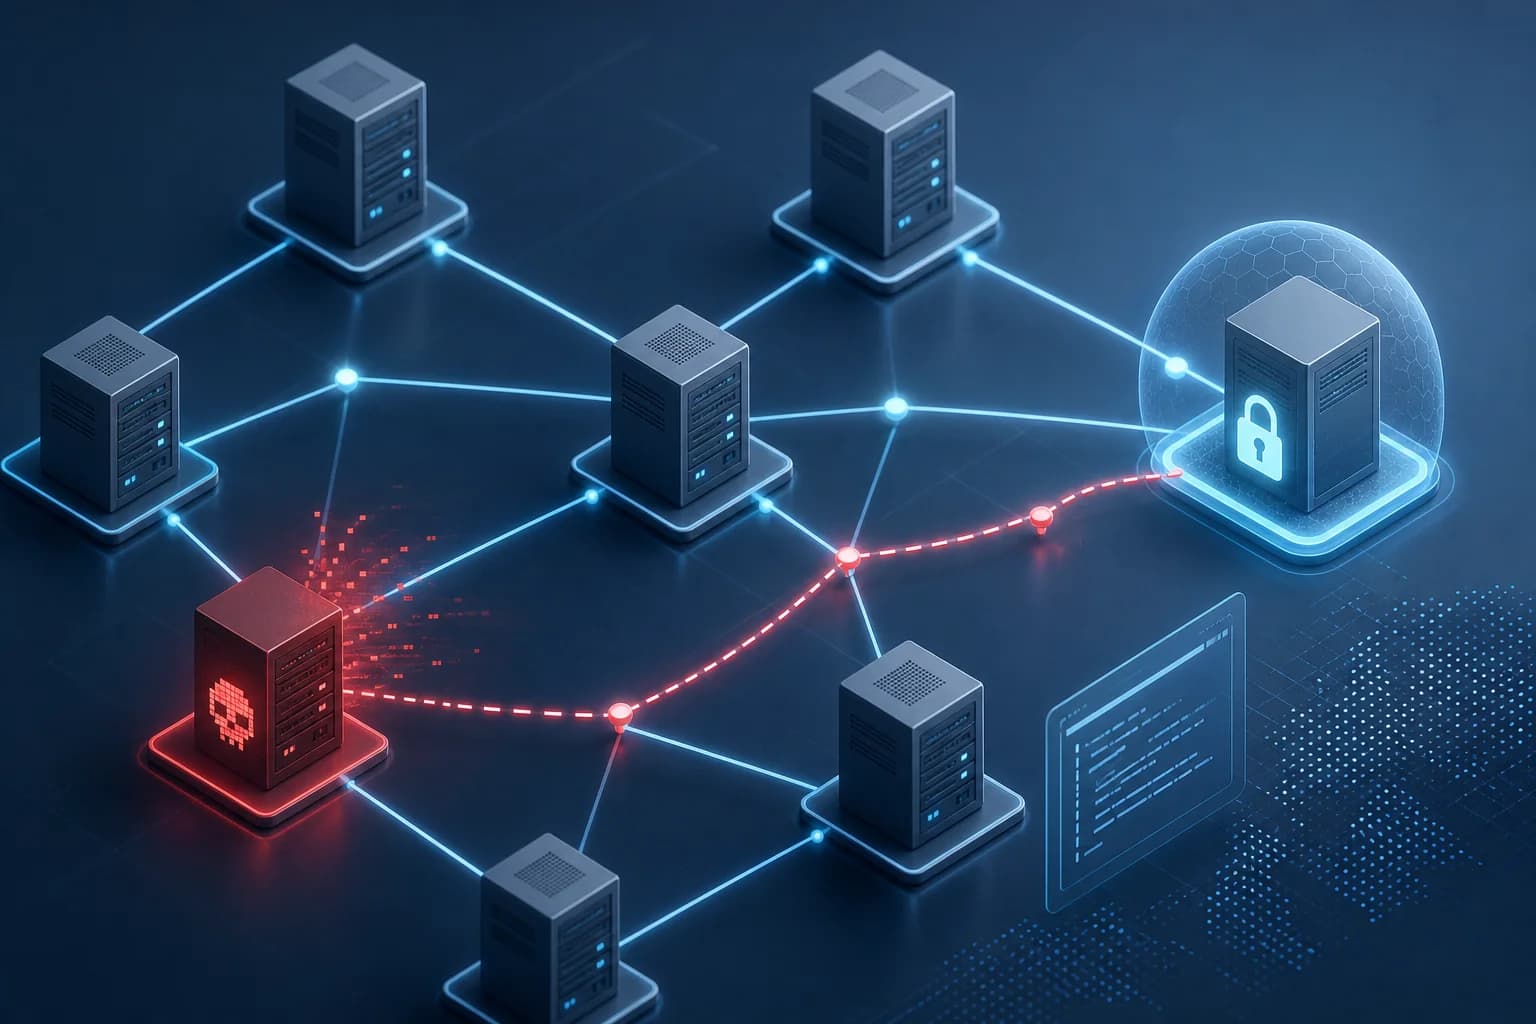
Tailscale SSH با آسیبپذیریهای وصلهنشدهای روبهرو است که میتواند از یک دستگاه هکشده در شبکه، مسیر دسترسی روت به سرورهای دیگر را باز کند. یک پژوهشگر امنیتی این یافتهها را منتشر کرده و گفته است دستگاه آلوده میتواند سرورهایی را هدف بگیرد که اجازه اتصال به آنها را دارد.
این حمله به کنترل قبلی مهاجم بر یک دستگاه در شبکه Tailscale نیاز دارد. همچنین، قوانین دسترسی شبکه باید به آن دستگاه اجازه اتصال به سرور هدف را داده باشند؛ بنابراین، دسترسی اولیه به هر دستگاهی بهتنهایی برای رسیدن به همه سرورها کافی نیست.
شرط دوم، فعال بودن Tailscale SSH با پیکربندی مجاز برای انتقال پورت است. در چنین وضعیتی، مهاجم میتواند از دستگاه دراختیارگرفتهشده برای گسترش دسترسی خود به سامانههای دیگری استفاده کند که در محدوده دسترسی آن قرار دارند.
این موضوع برای تیمهایی که Tailscale SSH را در زیرساخت خود به کار گرفتهاند مهم است، زیرا تنظیمات دسترسی و انتقال پورت میتواند دامنه اثر یک رخداد نفوذ را تعیین کند. این هشدار در امتداد هشدارهای امنیتی زیرساخت، بر اهمیت محدودسازی دسترسی دستگاهها تأکید میکند.
منبع: The Hacker News
پروژهای در این زمینه دارید؟
مشاورهی اولیه و برآورد هزینه رایگان است.